
Руководство по экспорту разрешающих правил из KICS for Networks
Метод 1: Настройка типов подсетей
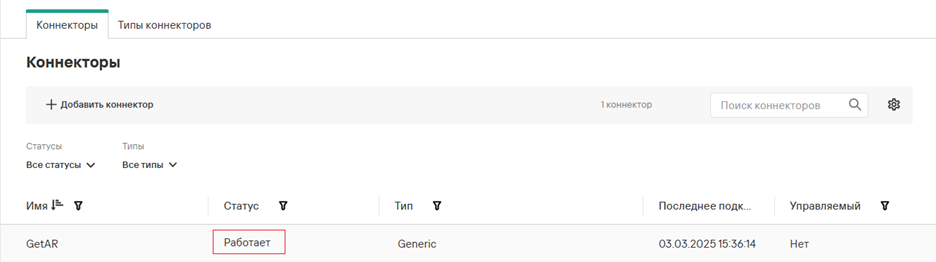
МожноНужно снизитьсоздать нагрузку,коннектор, обусловленнуюс работойтипом технологииGeneric NICи именем GetAR, путемукажите корректногопароль назначенияи типовадрес подсетейсервера, вузел адресныхразмещения пространствах,коннектора тогдауказать контрольтакой целостностиже, сетикак и адрес сервера.(Рисунок 1). После создания коннектора у вас скачается файл свертки, который будет выполняться только для нужных подсетей и направлений передачи данных,называться как указано в таблице ниже:коннектор_GetAR.zip.
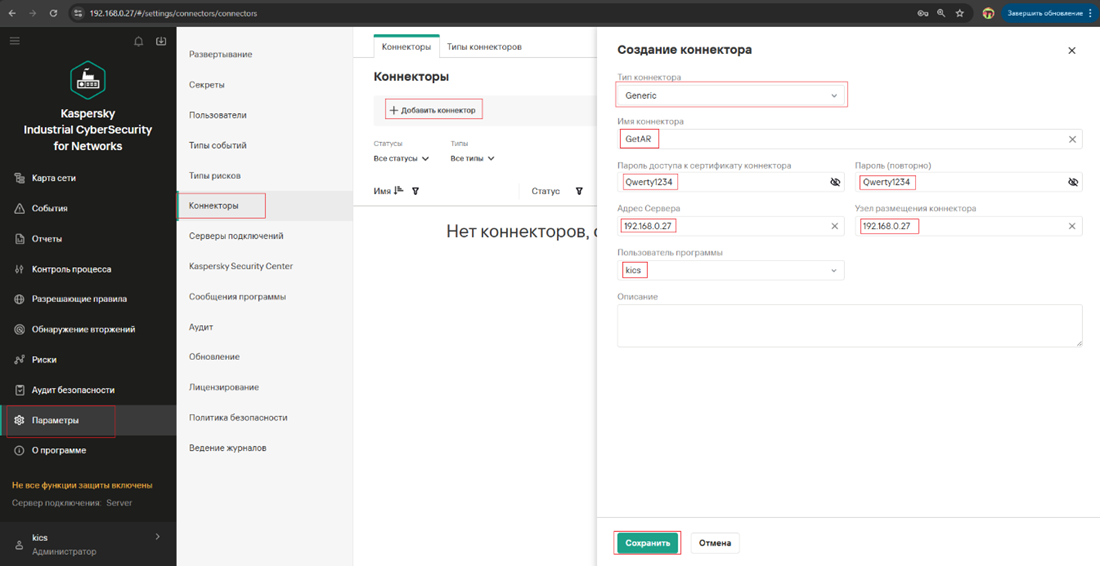
Подробнее в онлайн-справке: https://support.kaspersky.com/KICSforNetworks/4.3/ru-RU/134913.htm
МетодРисунок 2:1 Использование– BPFСоздание коннектора для фильтрации сохраняемого трафика
Использование технологии
Далее необходимо создать директории для корректной работы кода. Впишите команды ниже последовательно:
cd

mkdir GetAR && cd GetAR

mkdir connector && cd connector && cp /opt/kaspersky/kics4net-connectors/libexec/default_connectors_registrar.py default_connectors_registrar.py
Далее в папку connector необходимо положить файл свертки коннектор_GetAR.zip, который вы получили при создании коннектора и распаковать его в эту директорию командой:
unzip -d коннектор_GetAR коннектор_GetAR.zipДалее необходимо зарегистрировать коннектор командой:
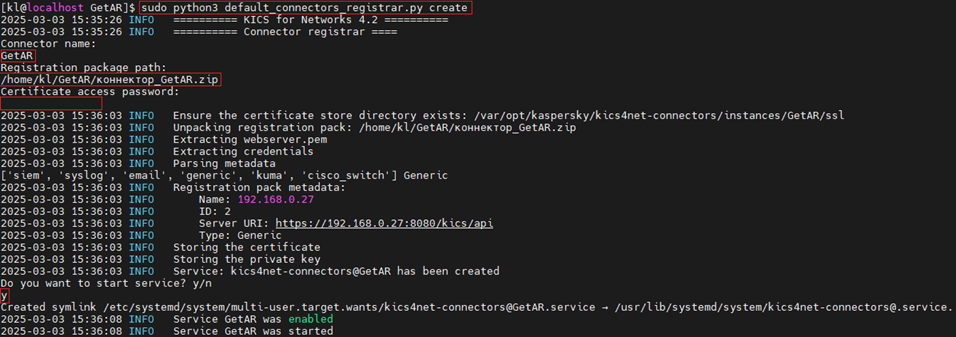
sudo python3 default_connectors_registrar.py createЗатем BPFнеобходимо (Berkleyвыполнить Packetдействия Filter) позволяет отсечь заранее неинтересную часть трафика, чтобы не тратитьпоказанные на негоРисунке ресурсы.2: Трафик,ввести отсекаемыйимя фильтром,коннектора неGetAR, пишетсяввести наполный дискпуть до файла свертки коннектор_GetAR.zip (/home/<username>/GetAR/connector/коннектор_GetAR.zip), ввести пароль, который вы указывали при создании коннектора в веб-интерфейсе и никаксогласиться нес анализируетсязапуском KICSслужбы for Networks. Благодаря этому снижается нагрузка на CPU и дисковую подсистему.
Наиболее типичные кейсы применения:
·коннектора GetAR.видеонаблюдение, где объём трафика значительный, но зачастую, не представляющий большой ценности для анализа;
· наличие «неинтересного» корпоративного трафика в анализируемом SPAN-трафике.
Включить BPF-фильтр можно вот где:
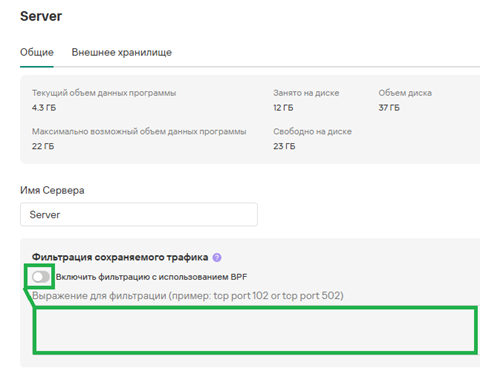
Однако при использовании фильтрации вам нужно учитывать, что программа может получать в отфильтрованном трафике не все данные, необходимые для качественного анализа трафика. Вам нужно настроить фильтрацию таким образом, чтобы в файлах дампа трафика сохранялись все сетевые пакеты, которые требуются для анализа трафика в соответствии с функциональностью программы.
ПримерыРисунок фильтров2 – Регистрация коннектора
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
Далее необходимо перенести файл Проверка фильтраGetAllowRules.py в папку GetAR любым известным вам способом.
В конечном счете директория должна выглядеть вот так:
└─./home/<username>
       ├─ ./GetAR
       │  ├─ ./GetAR/connector
       │  │  ├─ ./GetAR/connector/коннектор_GetAR.zip
       │  │  ├─ ./GetAR/connector/default_connectors_registrar.py
       │  │  └─ ./GetAR/connector/коннектор_GetAR
       │  │         ├─ ./GetAR /connector/коннектор_GetAR/certificates.pfx
       │  │         ├─ ./GetAR /connector/коннектор_GetAR/metadata.json
       │  │         └─ ./GetAR /connector/коннектор_GetAR/webserver.pem
       └  └─ ./GetAR/GetAllowRules.py
Далее в консоли необходимо перейти в директорию GetAR командой:
cd ..
Убедиться И запустить файл GetAllowRules.py командой:
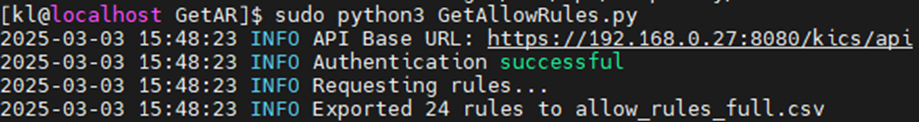
sudo python3 GetAllowRules.pyВ итоге вы получаете файл allow_rules_full.csv который находится в работоспособностиэтой иже правильностидиректории фильтра можно при помощи утилиты tcpdump:
tcpdump -n -r <pcapfile> 'BPF filter text'GetAR
# например
tcpdump -n -r capture.pcap 'udp portrange not 6970-6973'
Метод 3: Оптимизация разрешающих правил
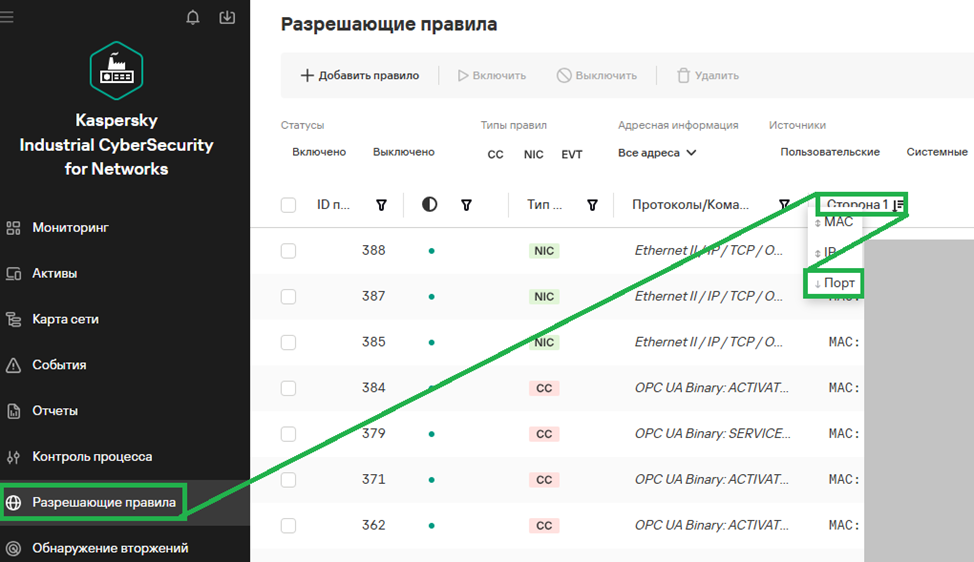
Большое количество разрешающих правил может создавать повышенную нагрузку на продукт, поэтому следует контролировать их количество в период обучения KICS for Networks. Часто, большое количество разрешающих правил обусловлено тем, что для каждой новой сессии на отправителе выбирается случайный порт из динамического диапазона 49152-65535 (RFC 6335), поэтому для таких правил можно вместо конкретного порта, например, 55555 указать диапазон 49152-65535, после чего KICS for Networks предложит удалить все частные правила, подходящие под это - более общее. Удобно это сделать следующим образом:
Отсортировать разрешающие правила по убыванию портов.
Метод 4: Выделение достаточного места под сырой трафик
Если выделить мало места для хранения файлов дампа трафика, то сервер будет хуже переносить пиковые нагрузки - во время таких нагрузок часть трафика может быть не проанализирована. Кроме того, чем больше выделено места под дампы трафика, тем за больший период времени этот трафик можно будет запросить при расследовании инцидентов. Например, при скорости 100 Мбит, 1 ТБ выделенного пространства позволит сохранить трафик за последние 22 часа.
Метод 5: Отключение ненужных технологий
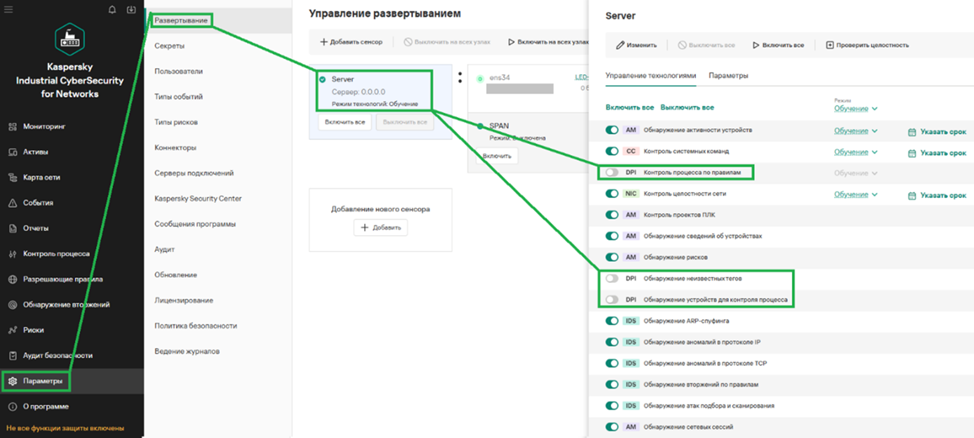
Для снижения нагрузки на сервер можно отключить технологии детектирования, которые всё равно не планируется использовать в контексте мониторинга конкретной системы АСУ ТП. Наиболее частый случай отключение технологий DPI, если не планируется контролировать технологические параметры.
Метод 6: Оптимизация архитектуры
Для оптимизации нагрузки на сервер рекомендуются следующие архитектурные решения:
· весь трафик подавать на сенсоры, чтобы предварительная обработка трафика выполнялась на них;
· на сенсорах задействовать не более 4 точек мониторинга из 8 доступных.