Реализация мер 239 приказа ФСТЭК на базе KICS
В данном разделе мы рассмотрим меры 239 приказа ФСТЭК и как наши продукты помогут вам их закрыть
- Введение
- Меры идентификации и аутентификации
- Меры управления доступом
- Меры ограничения программной среды
- Меры защиты машинных носителей информации
- Меры аудита информационной безопасности АСУ ТП
- Меры антивирусной защиты
- Меры предотвращения вторжений (компьютерных атак)
- Меры обеспечения целостности
- Меры обеспечения доступности
- Меры защиты технических средств и систем
- Меры управления конфигурацией АСУ ТП
- Меры реагирования на компьютерные инциденты
- Меры управления конфигурацией АСУ ТП
- Меры управления обновлениями программного обеспечения
- Меры планирования мероприятий по обеспечению безопасности
- Меры обеспечения действий в нештатных ситуациях
- Меры информирования и обучения персонала
Введение
Приказ ФСТЭК России № 239 является ключевым нормативным документом, который регулирует вопросы обеспечения информационной безопасности значимых объектов критической информационной инфраструктуры (далее – КИИ) Российской Федерации.
Приказ № 239 направлен на достижение ряда важных целей в области обеспечения информационной безопасности:
- Обеспечение национальной безопасности и устойчивости объектов КИИ
Объекты КИИ представляют собой информационные системы, сети и автоматизированные системы управления критически важных предприятий, поэтому нарушение работы данных систем может нанести ущерб здоровью граждан, экономике, общественному порядку и безопасности государства. Приказ устанавливает требования, которые направленны на защиту перечисленных систем от компьютерных атак.
- Выполнение требований Федерального закона от 26.07.2017 № 187-ФЗ «О безопасности критической информационной инфраструктуры Российской Федерации»
Приказ разработан в соответствии с требованиями Федерального закона № 187-ФЗ и является обязательным для всех субъектов КИИ, чьи объекты признаны значимыми.
- Внедрение Системы безопасности
В приказе предусмотрены 17 организационных и технических мер безопасности, которые помогают выстроить комплексную систему безопасности в организации, пример мер представлен ниже:
- Идентификацию и аутентификацию (ИАФ).
- Управление доступом (УПД).
- Аудит безопасности (АУД).
- Антивирусную защиту (АВЗ).
- Предотвращение вторжений (СОВ).
- Обеспечение целостности и доступности (ОЦЛ, ОДТ).
- Реагирование на инциденты (ИНЦ) и другие.
Нужно учитывать, что те или иные меры применяются в зависимости от категории значимости объекта КИИ, что позволяет гибко выстраивать комплексную систему безопасности.
- Повышение осведомленности и подготовки персонала
Приказ № 239 обязывает субъектов КИИ формировать процесс обучения и информирования сотрудников по вопросам безопасности, что способствует повышению киберграмотности и снижению рисков, связанных с человеческим фактором.
- Взаимодействие с государственными системами
Приказ № 239 обязывает осуществлять интеграцию с Государственной системой обнаружения, предупреждения и ликвидации последствий компьютерных атак (ГосСОПКА).
- Снижение рисков и минимизация последствий инцидентов.
Платформа Kaspersky Industrial CyberSecurity (далее - KICS) и решение класса SIEM - Kaspersky KUMA образуют мощный симбиоз для выполнения комплексных требований Приказа ФСТЭК России № 239.
KICS — это специализированная промышленная XDR-платформа, разработанная для комплексной защиты основных компонентов систем автоматизации и управления производством на всех уровнях, которая состоит из двух решений:
KICS for Nodes/ KICS for Linux Nodes со встроенной функциональностью EDR – решение, предназначенное для защиты рабочих мест, например, АРМ оператора, АРМ-инженера и т.д, также решение может осуществлять контроль целостности программ, исполняемых на ПЛК для управления технологическим процессом;
KICS for Networks – решение для защиты промышленных сетей, которое принимает копию трафика в одной или нескольких точках сети, а также телеметрию от узлов. На основании полученной телеметрии KICS for Networks изучает "нормальное" состояние сети, чтобы затем выявлять отклонения и аномалии. Помимо этого, KICS for Networks включает систему обнаружения вторжений (IDS), позволяет обнаруживать уязвимости устройств, небезопасную архитектуру сети, риски ИБ АСУ ТП, выполняет группировку и корреляцию своих событий и событий от KICS for Nodes. KICS for Networks предоставляет возможность активного опроса сети позволяет быстро и точно собирать данные о топологии сетей и настройках. Функция аудита рабочих мест помогает гарантировать соблюдение политик безопасности, включая безопасность текущих настроек, и организацию процесса выявления и митигации уязвимостей.
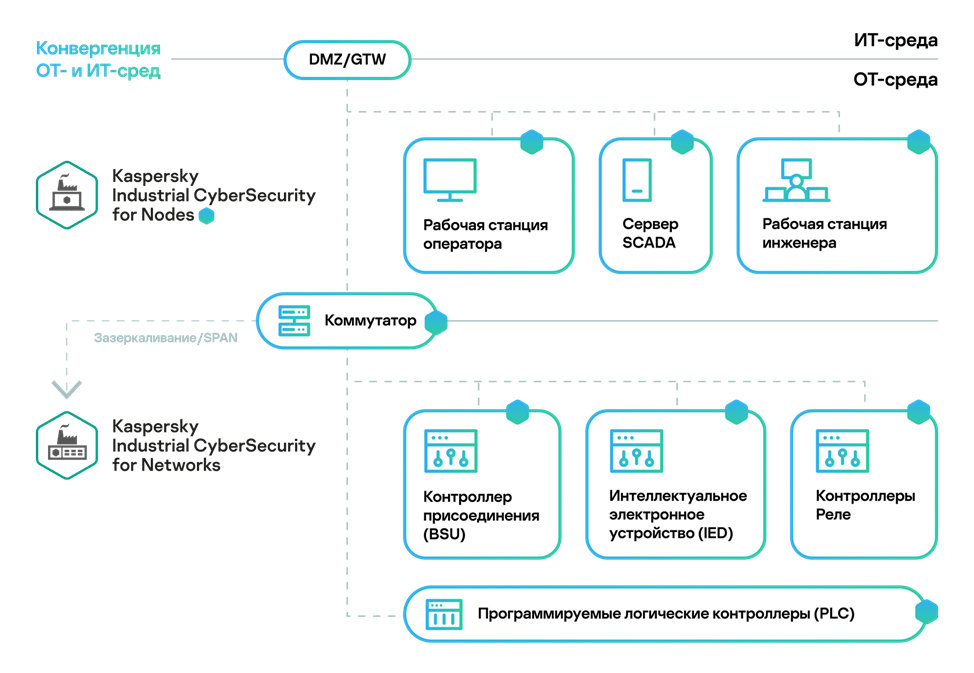
Kaspersky Security Center позволяет централизованно управлять программами KICS for Nodes и Kaspersky Endpoint Agent через политики и задачи, а также предоставляет интерфейс для анализа и реагирования на события безопасности от всех программ.
SIEM-система KUMA помогает усилить комплексную систему безопасности и собирает события от технологической, и от офисной сетей. Интегрируется с платформой KICS и позволяет централизованно управлять инцидентами.
Меры идентификации и аутентификации
ИАФ.0 Разработка политики идентификации и аутентификации
Мера ИАФ.0 закрывается разработкой внутренних нормативных документов (это могут быть правила, процедуры и политики), в которых описывается процесс идентификации и аутентификации субъектов доступа и объектов доступа.
ИАФ.1 Идентификация и аутентификация пользователей и инициируемых ими процессов
Для закрытия данной меры используются механизмы аутентификации ОС и приложений, а также СЗИ от НСД на АРМ операторов и инженерных станциях, в случае организации удаленного доступа нужно использовать VPN/шлюз доступа + MFA, при необходимости PAM.
Платформа KICS не является универсальным механизмом проверки личности пользователя и аутентификации запускаемых им процессов. Частично мера покрывается платформой KICS в части:
KICS for Nodes и KICS for Linux Nodes
Мера ИАФ.1 реализуется в задаче «Контроль запуска программ» в части идентификации пользователей при запуске программ. В параметрах задачи можно указать пользователей или группу пользователей, которым разрешается или запрещается запуск программ.
KICS for Networks
Мера реализуется в части идентификации устройств по MAC- и IP-адресам в обрабатываемой копии сетевого трафика и данных телеметрии от KEA. При этом ведется составление и обновление таблицы устройств с информацией о них.
ИАФ.2 Идентификация и аутентификация устройств
Для реализации меры ИАФ.2 в АСУ ТП должна быть обеспечена возможность идентифицировать подключаемое к информационной системе устройство и подтвердить подлинность его идентификатора. Например, нужно использовать МСЭ для ограничения взаимодействий по портам, адресам, VLAN и другим поддерживаемым атрибутам, а также использовать NAC совместно с коммутаторами, поддерживающими 802.1X и криптографическая аутентификацию, где возможно.
Частично мера закрывается платформой KICS в части:
KICS for Nodes и KICS for Linux Nodes
Мера реализуется в части идентификации устройств по IP-адресам путем выполнения задачи «Защита от сетевых угроз» и «Управление сетевым экраном».
KICS for Networks
Мера реализуется в части идентификации устройств по MAC- и IP-адресам в обрабатываемой копии сетевого трафика и данных телеметрии от KEA. При этом ведется составление и обновление таблицы устройств с информацией о них.
Для усиления требований Приказа №239 нужно использовать встроенные механизмы защиты информации в части идентификации и аутентификации пользователей, которые являются сотрудниками субъектов КИИ, чтобы обеспечить безопасность следующих систем: операционных систем, прикладного программного обеспечения, программируемых логических контроллеров, активного сетевого оборудования и т.п. Данные требования позволяет реализовать операционная система Astra Linux Special Edition, которая также совместима с решениями платформы KICS.
ИАФ.3 Управление идентификаторами
Для реализации данной меры используются встроенные механизмы защиты информации, системы защиты информации от несанкционированного доступа (далее – СЗИ от НСД), межсетевые экраны (МЭ, FW), системы управления учётными данными и доступом (далее – IAM-системы).
Частично для контроля и обнаружения изменений в версии KICS for Networks 4.5 появилась функция «Контроль пользователей на устройствах». Она собирает сведения об учётных записях устройств, отображает идентификаторы безопасности (SID), состояние и блокировку учётных записей, а также регистрирует события добавления, изменения и удаления пользователей. Эта функция лишь дополняет процесс управления идентификаторами, но не реализует покрытие данной меры.
ИАФ.4 Управление средствами аутентификации
Для реализации данной меры используются встроенные механизмы защиты информации, а также службы каталогов, СЗИ от НСД, системы управления жизненным циклом сертификатов открытого ключа. Нужно организовать полный жизненный цикл средств аутентификации: выдачу, привязку к учётной записи, замену, блокирование при компрометации и отзыв или уничтожение при прекращении использования.
ИАФ.5 Идентификация и аутентификация внешних пользователей
Для реализации данной меры используются механизмы аутентификации внешних пользователей на шлюзе и целевых системах, а также регламентом предоставления и отзыва доступа. Например, VPN-шлюз с индивидуальными учётными записями, а также использование PAM систем / шлюзов привилегированного доступа.
ИАФ.6 Двусторонняя аутентификация
Для реализации меры нужно обеспечить взаимное подтверждение подлинности взаимодействующих сторон до предоставления доступа или установления защищённого соединения. Можно использовать PKI и сертификаты, IPsec с взаимной аутентификацией, VPN с сертификатами
ИАФ.7 Защита аутентификационной информации при передаче
Для реализации данной меры нужно использовать VPN или другой защищённый канал с корректной аутентификацией. Для поддерживаемых протоколов включить TLS/mTLS или другой предусмотренный механизм защиты. Для сертификатов организовать контроль срока действия, замену и отзыв при компрометации.
Меры управления доступом
УПД.0 Разработка политики управления доступом
Мера УПД.0 закрывается разработкой внутренних нормативных документов (это могут быть правила, процедуры и политики), в которых описывается процесс управления доступа.
УПД.1 Управление учетными записями пользователей
Мера УПД.1 реализуется комплексно: для её выполнения необходимы как организационные, так и технические меры. В частности, в Политике информационной безопасности следует закрепить общие требования к управлению доступом, а в инструкции для администратора — определить порядок управления учётными записями.
Для технической реализации меры применяются встроенные механизмы защиты информации. Например, Microsoft Active Directory позволяет централизованно управлять учётными записями и группами. Дополнительно могут использоваться системы управления привилегированным доступом (PAM) и средства защиты информации от несанкционированного доступа (СЗИ от НСД).
Kaspersky Security Center (KSC) позволяет централизованно управлять настройками и политиками безопасности продуктов «Лаборатории Касперского».
УПД.2 Реализация модели управления доступом
Для полного выполнения этой меры необходим комплексный подход, включающий разработку организационно-распорядительной документации и внедрение технических средств защиты информации.
Важным элементом является матрица доступа, в которой сопоставляются роли и должности с информационными ресурсами и функциями. Для каждой пары следует указать требуемый уровень доступа: чтение, запись, выполнение или отсутствие доступа.
Для технической реализации меры используются встроенные механизмы защиты информации. Например, в Microsoft Active Directory управление доступом на основе ролей (RBAC) можно реализовать с помощью групп безопасности. Также применяются средства защиты информации от несанкционированного доступа (СЗИ от НСД), поддерживающие дискреционную и мандатную модели управления доступом (MAC), маркировку файлов, а также контроль запуска программ и доступа к съёмным носителям.
На сетевом уровне на межсетевых экранах настраиваются списки контроля доступа (ACL), ограничивающие обмен трафиком между сегментами и ролями в соответствии с установленными правилами.
KICS for Nodes
Мера реализуется в части:
- отслеживания и ограничения доступа пользователей и групп пользователей к заданным файлам и папкам с помощью задачи «Мониторинг файловых операций»;
- отслеживания и ограничения доступа пользователей и групп пользователей к запуску программ с помощью задачи «Контроль запуска программ»;
- отслеживания и блокирования действий пользователей и групп пользователей к указанным ветвям и разделам реестра с помощью задачи «Мониторинг доступа к реестру»;
- отслеживает и блокирование попыток подключения внешних устройств к защищаемому устройству с помощью задачи «Контроль устройств».
KICS for Linux Nodes
Мера реализуется в части:
- отслеживания и ограничения доступа пользователей к заданным файлам и папкам с помощью задачи «Контроль целостности системы»;
- Технологические ограничения операционной системы Linux не позволяют приложению определять, какой пользователь или процесс внес изменение в файл;
- отслеживания и ограничения доступа пользователей к запуску программ с помощью задачи «Контроль приложений»;
- отслеживает и блокирование попыток подключения внешних устройств к защищаемому устройству с помощью задачи «Контроль устройств».
УПД.3 Доверенная загрузка
Для реализации данной меры используются средства доверенной загрузки (далее - СДЗ), предназначенные для автоматизированных рабочих мест/серверов сотрудников субъектов КИИ и специализированным средствами для доверенной загрузки компонентов среды виртуализации. Также используются СЗИ НСД, имеющие действующий сертификат ФСТЭК. Они внедряются в процесс загрузки и проверяют контрольные суммы (хэши) всех его этапов.
УПД.4 Разделение полномочий (ролей) пользователей
Для реализации данной меры используются встроенные механизмы защиты информации, а также системы контроля действий привилегированных пользователей и СЗИ от НСД.
УПД.5 Назначение минимально необходимых прав и привилегий
Пользователям, процессам и устройствам следует предоставлять только те права доступа, которые необходимы для выполнения их функций, не допуская предоставления избыточных привилегий. Для реализации этого требования необходимо разработать матрицу доступа, по возможности включив её в проектную документацию на АСУ ТП. Также следует установить порядок предоставления прав: доступ предоставляется на основании служебной записки, содержащей обоснование необходимости, и после согласования с руководителем.
Техническая реализация меры предусматривает применение средств защиты информации от несанкционированного доступа (СЗИ от НСД) и настройку встроенных механизмов разграничения доступа используемых систем.
УПД.6 Ограничение неуспешных попыток доступа в автоматизированную систему
Основная ответственность за реализацию УПД.6 возлагается на операционные системы, Active Directory и организационно-распорядительную документацию.
KICS for Nodes
Для рабочих мест под управлением Windows мера реализуется с помощью KICS for Nodes. Попытки подбора пароля выявляются путём анализа журналов событий Windows с использованием задачи «Анализ журналов».
УПД.7 Предупреждение пользователя при его доступе к информационным ресурсам
Для реализации данной меры используются встроенные механизмы защиты информации.
УПД.8 Оповещение пользователя при успешном входе о предыдущем доступе к автоматизированной системе
Для реализации данной меры используются встроенные механизмы защиты информации, а также СЗИ от НСД, где включена функция «Информирование о предыдущем входе».
Kaspersky KUMA
Мера реализуется в части:
- Настройки аудита с помощью групповой политики на устройстве Windows путем отслеживания «Аудита входа в систему» и «Аудита событий входа в систему».
- Настройка политики аудита на устройстве Windows путем отслеживания «Аудита входа в систему» и «Аудита событий входа в систему».
УПД.9 Ограничение числа параллельных сеансов доступа
Мера предусматривает техническое ограничение одновременного входа одного пользователя с нескольких рабочих мест или в несколько окон либо сеансов. Для её реализации могут применяться встроенные механизмы защиты информации, средства защиты от несанкционированного доступа, а также службы каталогов LDAP или Microsoft Active Directory.
При работе с привилегированными учётными записями рекомендуется использовать PAM-систему в качестве единой точки доступа. Она позволяет контролировать и записывать привилегированные сеансы, а также настраивать запрет на одновременное использование одной учётной записи несколькими администраторами.
УПД.10 Блокирование сеанса доступа пользователя при неактивности
Система должна автоматически блокировать экран или завершать пользовательский сеанс по истечении установленного периода бездействия, например 5–10 минут. Для возобновления работы пользователь должен пройти повторную аутентификацию, например ввести пароль.
Для реализации этой меры могут применяться встроенные механизмы защиты информации, средства защиты от несанкционированного доступа (СЗИ от НСД), а также системы контроля действий привилегированных пользователей.
УПД.11 Управление действиями пользователей до идентификации и аутентификации
Неаутентифицированному пользователю должны быть недоступны любые действия в системе, за исключением инициирования процедуры входа — ввода учётных данных.
Для реализации этой меры применяются встроенные механизмы защиты информации и средства защиты от несанкционированного доступа (СЗИ от НСД).
УПД.12 Управление атрибутами безопасности
Атрибуты безопасности — это метки и параметры, назначаемые субъектам (например, пользователям и процессам) и объектам (например, файлам, устройствам и сетевым ресурсам). На основании этих атрибутов система принимает решения о предоставлении доступа. К таким атрибутам относятся, например, роль пользователя, уровень конфиденциальности файла или статус устройства в сети. Система должна обеспечивать защиту атрибутов при их создании, изменении и удалении.
Для реализации этой меры применяются встроенные механизмы защиты информации и средства защиты от несанкционированного доступа (СЗИ от НСД). Такие средства позволяют назначать метки конфиденциальности файлам и процессам, а также предотвращать изменение атрибутов защищаемых объектов пользователями, не обладающими соответствующими правами. Кроме того, меру можно реализовать с помощью служб каталогов LDAP или Microsoft Active Directory.
УПД.13 Реализация защищенного удаленного доступа
Любой удалённый доступ к значимому объекту критической информационной инфраструктуры (КИИ) — как из-за пределов периметра, так и между сегментами сети — должен быть защищён от перехвата и изменения передаваемых данных, а также от несанкционированного использования. Для этого необходимо применять шифрование каналов связи, строгую аутентификацию пользователей и контроль удалённых сессий.
Для реализации данной меры используются средства защиты информации, обеспечивающие безопасный удалённый доступ. Дополнительный уровень защиты обеспечивает многофакторная аутентификация.
УПД.14 Контроль доступа из внешних информационных (автоматизированных) систем
Мера предусматривает строгий контроль, фильтрацию и регистрацию всех попыток подключения к защищаемой системе — АСУ ТП — из-за пределов её периметра. К таким подключениям относятся, например, соединения из корпоративной ИТ-сети, сети Интернет, а также подключения подрядчиков.
Для реализации меры применяются межсетевые экраны, аппаратные шлюзы и диоды данных, а также создаётся демилитаризованная зона (DMZ). Внешним системам запрещено подключаться напрямую к контроллерам и серверам АСУ ТП. Обмен данными осуществляется через шлюз или прокси-сервер, размещённый в DMZ. Он выступает единственным посредником и обеспечивает строгий контроль сетевых сессий.
KICS for Nodes
Мера реализуется в части:
- проверки входящего сетевого трафика на наличие действий, характерных для сетевых атак, а также блокирования сетевой активности со стороны атакующих устройств с помощью задачи «Защита от сетевых угроз»;
- отслеживания статуса работы и контроля работы брандмауэра Windows с помощью задачи «Управление сетевым экраном»;
- предотвращение несанкционированного сетевого доступа с помощью белых списков: запуск разрешён только доверенным приложениям, которым разрешено сетевое взаимодействие. Белые списки формирует компонент «контроль приложений».
KICS for Linux Nodes
Мера реализуется задачей «Управление сетевым экраном» в части осуществления контроля состояния встроенного межсетевого экрана ОС и предотвращения несанкционированного изменения его конфигураций.
Мера реализуется также в части предотвращения несанкционированного сетевого доступа с помощью белых списков: запуск разрешён только доверенным приложениям, которым разрешено сетевое взаимодействие. Белые списки формирует компонент «контроль приложений».
KICS for Networks
Мера реализуется в части:
- мониторинг сетевых сессий, выявление неразрешенных сетевых сессий, в том числе с доступом из внешних информационных (автоматизированных) систем;
- в режиме обучения формируется «белый список» разрешённых сетевых взаимодействий. Если внешняя система — например, сервер из ИТ-сети — пытается обратиться к внутреннему активу (ПЛК или HMI) с неавторизованного IP-адреса либо по неразрешённому протоколу, KICS for Networks немедленно регистрирует инцидент.
- обнаружения вторжений в сессиях, в том числе с доступом из внешних информационных (автоматизированных) систем.
Меры ограничения программной среды
ОПС.0 Разработка политики ограничения программной среды
Для реализации данной меры необходимо разработать и утвердить регламент управления программной средой. В нём следует определить, кто и на каких основаниях согласует установку и запуск программного обеспечения, устанавливает требования к его проверке и контролирует их соблюдение. Также необходимо закрепить порядок оформления исключений, сроки их действия, ответственных за согласование и периодический пересмотр выданных разрешений.
ОПС.1 Управление запуском (обращениями) компонентов программного обеспечения
Мера предусматривает применение в информационной системе механизма контроля запуска программного обеспечения. Механизм должен предотвращать выполнение неавторизованных объектов, включая вредоносные и неразрешённые программы, исполняемые файлы, скрипты и библиотеки.
Реализация с помощью KICS for Nodes
В рамках меры используются следующие задачи:
- «Контроль запуска программ» — для отслеживания и ограничения возможности запуска программ пользователями и группами пользователей. Правила контроля позволяют определять, каким пользователям и группам разрешён запуск программного обеспечения. Администратор формирует и поддерживает перечень разрешённых объектов, в который могут включаться исполняемые файлы, библиотеки DLL и скрипты. После настройки политики контроля попытки запуска объектов, отсутствующих в перечне разрешённых, блокируются.
- «Формирование правил контроля запуска программ» — для автоматизированного составления перечня программ и исполняемых файлов, обнаруженных в системе, и сохранения этого перечня в XML-файл.
Для эффективной работы механизма необходимо регулярно актуализировать перечень разрешённых объектов, проверять корректность применяемых правил и контролировать события блокировки. Добавление нового программного обеспечения в перечень следует выполнять после проверки и согласования в установленном организацией порядке. При необходимости временного исключения из правил следует определить основание, срок действия и ответственных за его согласование и пересмотр.
Реализация с помощью KICS for Linux Nodes
Мера реализуется в части:
- отслеживания и ограничения доступа пользователей к запуску программ с помощью задачи «Контроль приложений». Администратор формирует и поддерживает перечень разрешённых объектов, в который могут включаться исполняемые файлы и скрипты. После настройки политики контроля попытки запуска объектов, отсутствующих в перечне разрешённых, блокируются.;
- возможности автоматизированного формирования перечня программ и исполняемых файлов с помощью задачи «Инвентаризация».
ОПС.2 Управление установкой (инсталляцией) компонентов программного обеспечения
Приказ ФСТЭК № 239 требует, чтобы в информационной системе были реализованы механизмы, предотвращающие несанкционированную установку ПО, ограничивающие круг лиц, имеющих право на установку, и контролирующие источники установки.
Реализация с помощью KICS for Nodes
В рамках меры используются следующие задачи:
- «Контроль запуска программ» — для отслеживания и ограничения возможности запуска программ пользователями и группами пользователей. Правила контроля позволяют определять, каким пользователям и группам разрешён запуск программного обеспечения. Также в компоненте присутствует возможность осуществлять Контроль пакетов установки.
Модуль «Контроль пакетов установки» использует отдельный список исключений. Добавление пакета в этот список присваивает ему статус доверенного: его распаковка разрешается, а установленным или обновлённым из него программам разрешается запускаться автоматически. Извлечённые файлы также могут наследовать доверенный статус родительского пакета.
Основным пакетом установки считается пакет, внесённый в список исключений и получивший статус доверенного.
- «Формирование правил контроля запуска программ» — для автоматизированного составления перечня программ и исполняемых файлов, обнаруженных в системе, и сохранения этого перечня в XML-файл.
KICS for Linux Nodes
В среде Linux установка ПО — это, по сути, запуск исполняемого файла (скрипта .sh, .run, бинарного файла) или вызов пакетного менеджера (rpm, dpkg, apt, yum). KICS for Linux Nodes контролирует именно эти действия
- Мера реализуется в части отслеживания и ограничения возможности пользователей по установке программ с помощью задачи «Контроль приложений».
- Компонент контроль целостности файлов осуществляет мониторит критических системных каталогов (
/bin,/sbin,/usr/bin,/opt). Если каким-то образом файл был изменен или добавлен без ведома системы, KICS зафиксирует это как инцидент нарушения целостности.
KICS for Networks
Мера реализуется в части выполнения контроля конфигураций установленных компонентов программного обеспечения путем сравнения их перечня с перечнем разрешенных процессов (эталонная конфигурация) и выявления отклонения от разрешенных значений.
Kaspersky Security Center
Мера реализуется в части:
- автоматизации установки и централизованного управления программными продуктами АО «Лаборатория Касперского»;
- возможности удаленной установки программ на защищаемые устройства с установленным агентом администрирования;
- возможности централизованного просмотра реестра программ на узлах с установленным агентом администрирования.
ОПС.3 Управление временными файлами
Для реализации данной меры следует использовать встроенные средства защиты операционной системы и приложений. Необходимо ограничить права доступа к временным каталогам, настроить регулярную очистку и определить политики хранения и удаления временных файлов. При необходимости очистку можно автоматизировать с помощью централизованных сценариев, а выполнение установленных требований — контролировать средствами управления конечными устройствами. При настройке сроков хранения следует учитывать, что временные файлы могут быть необходимы для работы активных приложений.
Меры защиты машинных носителей информации
ЗНИ.0 Разработка политики защиты машинных носителей информации
Для реализации данной меры выполняется разработка нормативных внутренних документов, регламентирующих правила пользования машинными носителями для сотрудников субъекта КИИ.
ЗНИ.1 Учет машинных носителей информации
Требование реализуется посредством организационных мер, предусмотренных внутренними нормативными и распорядительными документами субъекта КИИ. В таких документах следует установить порядок учёта, выдачи, использования, хранения, перемещения и уничтожения носителей информации.
Все используемые в организации носители информации, в особенности съёмные, подлежат регистрации и инвентарному учёту. Для каждого носителя необходимо определить уникальный инвентарный номер, назначить ответственное лицо и, при необходимости, указать место хранения, категорию обрабатываемой информации и допущенных к работе пользователей. Следует также предусмотреть периодическую сверку фактического наличия носителей с учётными данными, порядок действий при их утрате или повреждении, а также контроль за безопасным удалением информации и выводом носителей из эксплуатации.
Также для меры предусмотрена техническая реализация. Частично она реализуется в виде использования:
KICS for Nodes
Мера реализуется в части контроля использования внешних USB-устройств и подключаемых по USB CD/DVD-дисководов, а также формированию перечня "Доверенных устройств" с помощью компонента «Контроль устройств».
При подключении устройства, доступ к которому запрещён, приложение блокирует доступ к нему для пользователей, указанных в соответствующем правиле, и отображает уведомление. При попытке чтения с устройства или записи на него приложение блокирует соответствующие операции для указанных в правиле пользователей без отображения уведомления.
KICS for Linux Nodes
Мера реализуется в части контроля использования внешних USB-устройств и подключаемых по USB CD/DVD-дисководов, а также формированию перечня "Доверенных устройств" с помощью компонента «Контроль устройств».
При подключении устройства, доступ к которому запрещён, приложение блокирует доступ к нему для пользователей, указанных в соответствующем правиле, и отображает уведомление. При попытке чтения с устройства или записи на него приложение блокирует соответствующие операции для указанных в правиле пользователей без отображения уведомления.
Kaspersky Security Center
Kaspersky Security Center предоставляет базовые возможности для учёта программного обеспечения и оборудования:
- Позволяет просматривать информацию о подключенных жестких дисках, носителях через отчеты и инвентаризацию;
- Позволяет настроить мониторинг подключенных носителей и генерации соответствующих событий;
- Позволяет настроить мониторинг подключения съемных носителей и генерации соответствующих событий;
- Позволяет настроить политики в KSC для ограничения использования съёмных носителей, если это необходимо.
Для реализации меры ЗНИ.1 KSC необходимо комбинировать с специализированными СЗИ (такими как Secret Net Studio или Dallas Lock) для полноценного учёта и контроля машинных носителей.
ЗНИ.2 Управление физическим доступом к машинным носителям информации
Для выполнения требования ЗНИ.2 необходим комплексный подход, включающий два взаимосвязанных и равноценных направления: организационные меры и физическая защита.
Организационные меры должны определять порядок обращения с носителями информации и ответственность сотрудников. В документах организации необходимо однозначно установить границы контролируемой зоны: например, указать, относится ли к ней серверная, отдельный этаж, здание или территория предприятия. Также следует определить порядок доступа в эту зону, назначить ответственных лиц и установить правила внесения, использования, хранения и выноса носителей.
Для контроля перемещения носителей необходимо вести журнал учёта. В нём рекомендуется фиксировать сведения о носителе, его владельце или ответственном лице, дате и времени перемещения, направлении перемещения (внос или вынос), цели и основании операции, а также данные сотрудника, разрешившего её. Порядок ведения и хранения журнала должен быть закреплён во внутренних документах организации.
Физическая защита может включать средства контроля и управления доступом (СКУД), видеонаблюдение, охрану и устройства обнаружения несанкционированного выноса носителей, например детекторы на выходах из контролируемой зоны.
ЗНИ.3 Контроль перемещения машинных носителей информации за пределы контролируемой зоны
Для выполнения требования ЗНИ.3 необходим комплексный подход, включающий два взаимосвязанных и равноценных направления: организационные меры и физическая защита.
Организационные меры должны определять порядок обращения с носителями информации и ответственность сотрудников. В документах организации необходимо однозначно установить границы контролируемой зоны: например, указать, относится ли к ней серверная, отдельный этаж, здание или территория предприятия. Также следует определить порядок доступа в эту зону, назначить ответственных лиц и установить правила внесения, использования, хранения и выноса носителей.
Для контроля перемещения носителей необходимо вести журнал учёта. В нём рекомендуется фиксировать сведения о носителе, его владельце или ответственном лице, дате и времени перемещения, направлении перемещения (внос или вынос), цели и основании операции, а также данные сотрудника, разрешившего её. Порядок ведения и хранения журнала должен быть закреплён во внутренних документах организации.
Физическая защита может включать средства контроля и управления доступом (СКУД), видеонаблюдение, охрану и устройства обнаружения несанкционированного выноса носителей, например детекторы на выходах из контролируемой зоны.
ЗНИ.4 Исключение возможности несанкционированного чтения информации на машинных носителях информации
Для выполнения данной меры необходимо применять средства, обеспечивающие невозможность прочитать данные без соответствующего ключа. Для этого могут использоваться сертифицированные средства криптографической защиты информации (СКЗИ) либо специализированные USB-накопители с аппаратным шифрованием и аутентификацией по PIN-коду.
В случае аппаратного шифрования расшифрование выполняется непосредственно внутри накопителя после ввода PIN-кода; в открытом виде данные не передаются за его пределы. При выборе решения следует убедиться, что оно соответствует применимым требованиям и имеет необходимые сертификаты. Рутокен и JaCarta могут использоваться в составе решения для хранения ключей или аутентификации, однако не всякая модель этих устройств является зашифрованным USB-накопителем.
ЗНИ.5 Контроль использования интерфейсов ввода (вывода) информации на машинные носители информации
Мера предусматривает контроль интерфейсов, через которые к защищаемой системе могут подключаться внешние устройства и носители информации. К таким интерфейсам относятся:
• USB-порты;
• COM-порты (последовательные порты);
• LPT-порты (параллельные порты);
• FireWire и Thunderbolt;
• Bluetooth-адаптеры;
• Wi-Fi-адаптеры;
• сетевые карты, в том числе внешние адаптеры, подключаемые через USB.
Цель меры — исключить возможность подключения несанкционированных устройств через доступные интерфейсы.
В Kaspersky Industrial CyberSecurity for Nodes (KICS for Nodes) мера реализуется в части контроля внешних устройств, подключаемых через USB:
• регистрация и контроль использования внешних USB-устройств, в том числе подключаемых по USB дисководов CD/DVD, с помощью задачи «Контроль устройств»;
• формирование списка разрешающих правил для подключения флеш-накопителей и других внешних устройств. Правила создаются на основе сведений операционной системы об устройствах, которые ранее подключались к защищаемому узлу, с помощью задачи «Формирование правил контроля устройств».
KICS for Linux Nodes
Мера реализуется в части:
- регистрации и контроля использования внешних USB-устройств и подключаемых по USB CD/DVD-дисководов с помощью задачи «Контроль устройств»;
- формирования списка разрешающих правил для подключения флеш-накопителей и других внешних устройств на основе данных операционной системы обо всех внешних устройствах, которые ранее подключались к защищаемому устройству, с помощью задачи «Формирование правил контроля устройств».
ЗНИ.6 Контроль ввода (вывода) информации на машинные носители
Для реализации данной меры используются средства контроля съемных носителей информации, а также физическое ограничение доступа к портам ввода-вывода.
ЗНИ.7 Контроль подключения машинных носителей информации
Мера предусматривает регистрацию и контроль факта подключения съемных носителей информации к защищаемому узлу, включая USB-флеш-накопители, внешние жесткие диски и SD-карты.
В KICS for Nodes мера реализуется с помощью следующих задач:
- «Контроль устройств» — для регистрации и контроля использования съемных носителей информации;
- «Формирование правил контроля устройств» — для создания списка разрешающих правил на основе сведений операционной системы о внешних устройствах, ранее подключавшихся к защищаемому узлу.
KICS for Linux Nodes
- «Контроль устройств» — для регистрации и контроля использования съемных носителей информации;
- «Формирование правил контроля устройств» — для создания списка разрешающих правил на основе сведений операционной системы о внешних устройствах, ранее подключавшихся к защищаемому узлу.
ЗНИ.8 Уничтожение (стирание) информации на машинных носителях информации
Для реализации данной меры разрабатываются положения внутренних нормативных документов, регламентирующих правила уничтожения (стирания) информации на машинных носителях, а также СЗИ от НСД с функцией уничтожения информации.
Меры аудита информационной безопасности АСУ ТП
АУД.0 Разработка политики аудита безопасности
Для реализации данной меры разрабатываются внутренние нормативные документы, которые описывают какие события регистрируются, как долго хранятся журналы, кто имеет к ним доступ и как проводится анализ.
АУД.1 Инвентаризация информационных ресурсов
KICS for Nodes
Мера реализуется посредством обеспечения следующих возможностей:
- автоматизированного формирования перечня программ и исполняемых файлов с помощью задачи «Формирование правил контроля запуска программ» и его сохранения в XML-файл;
- автоматизированного формирования перечня подключённых устройств с помощью задачи «Формирование правил контроля устройств» и его сохранения в XML-файл.
Kaspersky Endpoint Agent
Мера реализуется в части передачи в KICS for Networks данных телеметрии, включающих сведения об узле, на котором установлено Kaspersky Endpoint Agent.
KICS for Linux Nodes
Мера реализуется посредством автоматизированного формирования перечня программ и исполняемых файлов с помощью задачи «Инвентаризация». Для каждого обнаруженного приложения предоставляются сведения о пути к файлу, его хеш-сумме и типе, а также категории, если она задана.
KICS for Networks
Инвентаризация активов АСУ ТП в KICS for Networks обеспечивается следующими функциями:
- выявление и контроль активов с формированием таблицы устройств на основе данных об устройствах, полученных из трафика через точки мониторинга, а также от узлов с установленным Kaspersky Endpoint Agent;
- импорт результатов сканирования, выполненного с помощью портативного сканера KICS for Nodes Portable;
- сбор сведений об оборудовании промышленных устройств, а также устройств под управлением Windows и Linux;
- сбор сведений о пользователях, приложениях и установленных патчах;
- оценка рисков на основе данных сетевого трафика, включая выявление уязвимостей устройств по сведениям об их характеристиках;
- активный опрос устройств для получения наиболее полной и точной информации об устройствах и их конфигурациях с использованием протоколов прикладного уровня и протоколов общего назначения;
- построение карты сетевых взаимодействий на основе трафика, поступающего через точки мониторинга, с возможностью просматривать сведения о взаимодействиях устройств за разные периоды времени;
- построение топологической карты, включающей устройства из таблицы устройств и соединения, выявленные при активном опросе коммутаторов или добавленные вручную;
- мониторинг сетевых сеансов с формированием таблицы сетевых сеансов;
- KICS for Networks фиксирует появление новых устройств, исчезновение старых, изменение конфигурации — это критически важно для актуализации инвентаря.
Kaspersky Security Center
Мера реализуется посредством следующих функций:
- автоматического сбора на каждом узле сведений об установленном программном обеспечении, аппаратных компонентах и подключённых периферийных устройствах;
- регистрации сведений об устройствах, включая данные об установленном программном обеспечении и оборудовании;
- учёта программ и обновлений, установленных на устройствах.
АУД.2 Анализ уязвимостей и их устранение
Мера АУД.2 «Анализ уязвимостей и их устранение» предполагает, что организация не только выявляет уязвимости, но и обеспечивает последовательное выполнение полного цикла работ: выявление уязвимостей, оценка связанных с ними рисков, устранение уязвимостей или применение компенсирующих мер, а также проверка результатов. Платформа KICS лишь частично покрывает данную меру.
KICS for Nodes
Мера реализуется в части защиты памяти процессов от эксплуатации уязвимостей с помощью задачи «Защита от эксплойтов». Компонент предотвращает эксплуатацию определённых типов уязвимостей в процессах, выполняемых на защищаемых узлах. При этом блокирование попыток эксплуатации не устраняет саму уязвимость, а лишь снижает риск её использования.
Для полного выполнения меры необходимо дополнить защиту следующими процессами и средствами: анализом уязвимостей операционных систем и программного обеспечения, оценкой рисков и приоритизацией исправлений, управлением обновлениями, а также документированием результатов повторной проверки.
KICS for Linux Nodes
Мера реализуется в части защиты памяти процессов от эксплуатации уязвимостей с помощью задачи «Защита от эксплойтов». Компонент предотвращает эксплуатацию определённых типов уязвимостей в процессах, выполняемых на защищаемых узлах. При этом блокирование попыток эксплуатации не устраняет саму уязвимость, а лишь снижает риск её использования.
Для полного выполнения меры необходимо дополнить защиту следующими процессами и средствами: анализом уязвимостей операционных систем и программного обеспечения, оценкой рисков и приоритизацией исправлений, управлением обновлениями, а также документированием результатов повторной проверки.
KICS for Nodes Portable
Выявление уязвимостей на узле в рамках меры выполняется с помощью задачи аудита безопасности. Для анализа используются встроенная база данных уязвимостей Kaspersky ICS CERT для АСУ ТП, база OVAL-описаний из Банка данных угроз (уязвимостей) ФСТЭК России или пользовательские базы OVAL-правил.
Kaspersky Endpoint Agent
В рамках меры поиск уязвимостей на узле выполняется с помощью задачи аудита безопасности. Для этого используются база данных уязвимостей Kaspersky ICS CERT для АСУ ТП, база OVAL-описаний из Банка данных уязвимостей ФСТЭК России либо пользовательские базы OVAL-правил.
KICS for Networks
Мера реализуется в части:
- поиска уязвимостей на узле с помощью задачи аудита безопасности с использованием Базы данных уязвимостей Kaspersky ICS CERT для АСУ ТП, базы OVAL-описаний из Банка данных уязвимостей ФСТЭК России или пользовательских баз OVAL-правил;
- определения уязвимостей промышленных устройств в рамках функциональности «Контроль рисков» с учетом известных сведений об устройствах: производитель аппаратной части, модель аппаратной части, версия аппаратной части, производитель ПО, название ПО, версия ПО.
Kaspersky Security Center
Мера реализуется в части:
- централизованного сбора информации об уязвимостях на контролируемых узлах с помощью задачи «Поиск уязвимостей и требуемых обновлений»;
- централизованного закрытия уязвимостей в программах на управляемых устройствах с операционными системами Windows с помощью задачи «Закрытие уязвимостей».
АУД.3 Генерирование временных меток и (или) синхронизация системного времени
Для реализации данного требования нужно использовать сервера NTP, а также приемников ГЛОНАС/GPS.
АУД.4 Регистрация событий безопасности
KICS for Nodes
Мера реализуется в части регистрации событий в журналах в консоли KICS for Nodes:
- журнал выполнения задачи содержит информацию о текущем состоянии задачи и событиях, возникших за время ее выполнения;
- журнал системного аудита содержит информацию о событиях, связанных с управлением Kaspersky Industrial CyberSecurity for Nodes;
- журнал безопасности содержит информацию о событиях, связанных с нарушениями безопасности или с попытками нарушения безопасности на защищаемом устройстве.
KICS for Linux Nodes
Мера реализуется в части:
- регистрации событий и отчетов в графическом пользовательском интерфейсе;
- регистрации событий безопасности в журнале событий приложения /var/opt/kaspersky/kics/private/storage/events.db;
- регистрации событий безопасности в журнале операционной системы (syslog).
KICS for Networks
Мера реализуется в части:
- регистрации событий и инцидентов, выявленных в сетевом трафике, а также полученных от KICS for Linux Nodes и KICS for Nodes (через Kaspersky Endpoint Agent;
- формирования отчетов о событиях безопасности (отчет о безопасности системы);
- регистрации сообщений программы;
- регистрации действий пользователей в журнале системного аудита.
Kaspersky Security Center
Мера реализуется в части регистрации событий безопасности, полученных от KICS for Nodes, KICS for Linux Nodes, KICS for Networks. KSC позволяет гибко настраивать параметры регистрации событий, включая выбор типов событий, уровней важности и сроков хранения.
KUMA
Мера реализуется в части сбора событий из различных источников. Обеспечивает сквозной цикл регистрации событий безопасности: от сбора и нормализации до анализа и интеграции с регуляторами. Ключевые преимущества — высокая производительность, поддержка отечественных стандартов (ФСТЭК, ГосСОПКА) и глубокие возможности аналитики через ИИ.
АУД.5 Контроль и анализ сетевого трафика
KICS for Nodes
Мера реализуется в части:
- проверки входящего сетевого трафика на предмет действий, характерных для сетевых атак, с помощью задачи «Защита от сетевых угроз»;
- отслеживает попытки подключения защищаемого устройства к сетям Wi-Fi и блокирует или разрешает подключения к обнаруженным сетям Wi-Fi с помощью задачи «Контроль Wi-Fi».
АУД.6 Защита информации о событиях безопасности
KICS for Nodes
Мера реализуется в части защиты доступа к функциям KICS for Nodes с помощью пароля.
KICS for Linux Nodes
Мера реализуется в части реализации ролевой модели управления доступом к KICS for Linux Nodes.
KICS for Networks
Мера реализуется в части реализации ролевой модели управления доступом к веб-интерфейсу KICS for Networks.
Kaspersky Security Center
Мера реализуется в части реализации ролевой модели управления доступом к веб-консоли Kaspersky Security Center.
АУД.7 Мониторинг безопасности
KICS for Networks
Мера реализуется в части:
- мониторинга безопасности в онлайн-режиме в разделе «Мониторинг» через веб-интерфейс KICS for Networks;
- мониторинга событий безопасности и инцидентов в разделе «События» через веб-интерфейс KICS for Networks
KICS for Nodes
Мера реализуется в части:
- мониторинга статуса защиты узла и событий безопасности, выявленных по различным технологиям, через локальную консоль KICS for Nodes в журналах соответствующих компонентов (постоянная защита, контроль запуска программ и др.);
- мониторинга статуса защиты узла и статистики событий безопасности через диагностическое окно KICS for Nodes;
- обнаружения признаков нетипичного поведения в системе, которые могут свидетельствовать о попытках кибератак, путем анализа журналов Windows с помощью задачи «Анализ журналов».
Kaspersky Security Center
Мера реализуется в части отображения веб-виджетов о состоянии безопасности на панели мониторинга и формирования отчетов о состоянии безопасности.
АУД.8 Реагирование на сбои при регистрации событий безопасности
Требование предполагает, что при сбое — например, переполнении диска, остановке службы или потере связи — информационная система должна не просто прекратить запись журналов, а зафиксировать причину сбоя и оперативно уведомить администраторов, чтобы они могли принять необходимые меры.
KICS for Nodes
Мера реализуется за счет повышения отказоустойчивости подсистемы аудита и детализации локального журналирования.
KICS for Nodes ведет собственные защищенные журналы событий, в которых фиксируются не только события безопасности — например, блокировки и запуски, — но и диагностические события, связанные с работой агента. К ним относятся ошибки инициализации драйверов, нарушения связи с сервером администрирования, сбои записи на диск и нештатное завершение процессов.
Журналы событий содержат коды ошибок, имена модулей и временные метки. Эти данные помогают администратору оперативно установить причину сбоя при регистрации событий и отличить программную ошибку от возможного злонамеренного воздействия.
KICS for Linux Nodes
Мера реализуется за счет интеграции с подсистемой журналирования операционной системы, что повышает надежность регистрации событий и сбоев.
Дублирование записей. События приложения KICS for Linux Nodes фиксируются как в собственном журнале событий, так и в системном журнале операционной системы — syslog или systemd-journald.
Даже если собственный журнал приложения станет недоступен, например из-за повреждения файла, сведения о нештатном завершении службы или ошибке драйвера сохранятся в системном журнале операционной системы (syslog или systemd-journald). Таким образом обеспечивается резервный канал регистрации критически важных событий.
АУД.9 Анализ действий пользователей
Для реализации меры информационная система должна обеспечивать не только сбор журналов событий, но и привязку событий безопасности к конкретным учетным записям пользователей. Также должны быть доступны средства для последующего поиска, фильтрации и анализа этих событий.
KICS for Nodes
Мера реализуется в части:
- Сортировка событий по имени пользователя: В локальной консоли KICS for Nodes администратор может отсортировать события в журнале событий безопасности и журнале системного аудита по полю «Имя пользователя». Это позволяет оперативно выявить все действия, совершенные конкретной учетной записью, без необходимости обращения к центральной консоли KSC.
- Детализация действий: Для каждого события отображается полный контекст: время, тип действия (запуск приложения, подключение устройства, сетевое соединение), результат (разрешено/заблокировано), путь к файлу или устройству.
- Экспорт и передача данных: Отфильтрованные и отсортированные события могут быть экспортированы для последующего анализа или передачи в группу реагирования на инциденты.
KICS for Linux Nodes
Мера реализуется в части возможности фильтрации событий при отображении в командной строке с помощью логических выражений. Администратор может использовать командную строку для фильтрации событий безопасности с применением логических выражений (например, AND, OR, NOT, сравнения по полям).
Kaspersky Security Center
Kaspersky Security Center позволяет фильтровать события безопасности и формировать по ним отчёты, связывая события с конкретными учётными записями пользователей во всей инфраструктуре.
АУД.10 Проведение внутренних аудитов
Мера реализуется организационными процедурами: разработаны и утверждены Положение о внутреннем аудите, ежегодный План проверок, Программы (чек-листы) аудита, а также формы Акта и Плана корректирующих мероприятий.
KICS for Nodes Portable
Мера реализуется в части поиска уязвимостей на узле с помощью задачи аудита безопасности с использованием встроенных баз для оценки настроек операционных систем или пользовательских баз OVAL-правил.
KICS for Networks
Мера реализуется с использованием компонента «Аудит безопасности», входящего в состав Kaspersky Industrial CyberSecurity for Networks. Система централизованно и в автоматизированном режиме проверяет сетевые устройства, ПЛК и узлы АСУ ТП на соответствие их конфигураций и версий программного обеспечения встроенным или пользовательским наборам описаний на языке OVAL (Open Vulnerability and Assessment Language).
Такой подход позволяет автоматизировать проверку соблюдения внутренних регламентов информационной безопасности, выявлять отклонения от эталонных конфигураций и уязвимости без существенного воздействия на технологический процесс. По результатам аудита формируются подробные отчёты о соответствии, которые могут использоваться в качестве доказательной базы при проведении внутренних и внешних проверок.
Kaspersky Security Center
Мера реализуется с помощью задачи «Аудит безопасности», которая обеспечивает централизованную и автоматизированную проверку контролируемых узлов на соответствие заданной базе описаний OVAL.
Запустить задачу можно только при наличии активного лицензионного ключа Kaspersky Industrial CyberSecurity for Nodes, включающего лицензионный объект ICS Audit.
АУД.11 Проведение внешних аудитов
Привлечение подрядных организаций для проведения аудита соответствия установленным требованиям.
Меры антивирусной защиты
АВЗ.0 Разработка политики антивирусной защиты
Для реализации данной меры разрабатываются внутренние нормативные документы.
АВЗ.1 Реализация антивирусной защиты
KICS for Nodes
Мера реализуется в части проверки устройств на базе ОС Windows с помощью задач «Постоянная защита файлов» и «Проверка по требованию» на предмет наличия вирусов и других программ, представляющих угрозу.
Под действие компонента «Постоянная защита файлов» попадают все объекты файловой системы и есть возможность настраивать уровни безопасности, а также предоставляется возможность исключить некоторые объекты из области действия.
Также, есть возможность обнаруживать и блокировать выполнение опасных и ли предположительно опасных скриптов, созданных по технологиям Microsoft Windows (Active Scripting), например, скриптов VBScript или JScript, с помощью задачи «AMSI-защита».
Используются следующие способы обнаружения:
- Сигнатурный анализ вредоносных программ. База сигнатур – это список образцов кода известных вредоносных файлов. Если файл не соответствует ни одной записи в базе, то он не признается вредоносным по этой технологии. Полноценная база, где у каждого известного вредоносного или зараженного файла есть отдельная запись, требует слишком много места, поэтому база сигнатур – это оптимизированный список, уменьшенный до размера, который можно загрузить на компьютер. Каждая запись идентифицирует семейство похожих угроз.
- Эвристический анализ (эмуляция выполнения). Помогает обнаруживать полиморфные вредоносные файлы, которые меняют свой код во время выполнения и которые из-за этого сложно обнаружить по сигнатурам. Постоянная защита файлов запускает исполняемые файлы в специальной изолированной среде и ждет, не изменится ли код в памяти так, что начнет соответствовать сигнатуре.
- Проверка по базе данных Kaspersky Security Network. Постоянная защита файлов посылает в KSN контрольную сумму файла и получает ответ, есть ли такой файл в базе KSN и какая у него репутация. База KSN – это база контрольных сумм всех известных АО «Лаборатория Касперского» файлов. В этом списке есть файлы с репутацией «недоверенные» и «доверенные». Эта репутация файлов используется для принятия решения о файле.
KICS for Nodes Portable
Мера реализуется в части проверки устройств на базе ОС Windows на предмет наличия вирусов и других программ, представляющих угрозу. Результаты (отчет, подозрительные файлы в архиве с паролем) проверки сохраняются на том же USB-носителе.
Kaspersky Endpoint Agent
Мера реализуется в части сканирование YARA с помощью пользовательских YARA-файлов для поиска сигнатур вредоносной активности на устройствах. Сканирование выполняется рекурсивно на локальных дисках. Сканирование сетевых, подключаемых и облачных ресурсов не поддерживается.
KICS for Linux Nodes
Мера реализуется в части проверки устройств на базе ОС Linux с помощью компонентов «Защита от файловых угроз», «Анализ поведения», задачи «Поиск вредоносного ПО», «Проверка важных областей», «Проверка съемных дисков», «Проверка контейнеров» на предмет наличия вирусов и других программ, представляющих угрозу.
Используются следующие способы обнаружения:
- Сигнатурный анализ вредоносных программ. База сигнатур – это список образцов кода известных вредоносных файлов. Если файл не соответствует ни одной записи в базе, то он не признается вредоносным по этой технологии. Полноценная база, где у каждого известного вредоносного или зараженного файла есть отдельная запись, требует слишком много места, поэтому база сигнатур – это оптимизированный список, уменьшенный до размера, который можно загрузить на компьютер. Каждая запись идентифицирует семейство похожих угроз.
- Эвристический анализ (эмуляция выполнения). Помогает обнаруживать полиморфные вредоносные файлы, которые меняют свой код во время выполнения и которые из-за этого сложно обнаружить по сигнатурам. Постоянная защита файлов запускает исполняемые файлы в специальной изолированной среде и ждет, не изменится ли код в памяти так, что начнет соответствовать сигнатуре.
- Проверка по базе данных Kaspersky Security Network. Постоянная защита файлов посылает в KSN контрольную сумму файла и получает ответ, есть ли такой файл в базе KSN и какая у него репутация. База KSN – это база контрольных сумм всех известных АО «Лаборатория Касперского» файлов. В этом списке есть файлы с репутацией «недоверенные» и «доверенные». Эта репутация файлов используется для принятия решения о файле.
KICS for Linux Nodes Portable
Мера реализуется в части проверки устройств на базе ОС Linux на предмет наличия вирусов и других программ, представляющих угрозу. Результаты (отчет, подозрительные файлы в архиве с паролем) проверки сохраняются на том же USB-носителе
АВЗ.2 Антивирусная защита электронной почты и иных сервисов
Для реализации данной меры нужно использовать средства защиты для электронных почтовых систем, средства защиты веб-шлюзов.
АВЗ.3 Контроль использования архивных, исполняемых и зашифрованных файлов
KICS for Nodes
Мера реализуется в части проверки устройств на базе ОС Windows с помощью задач «Постоянная защита файлов» и «Проверка по требованию» на предмет наличия вирусов и других программ, представляющих угрозу. В задаче «Проверка по требованию» осуществляется поверка архивов ZIP, GZIP, BZIP, RAR, TAR, ARJ, CAB, LHA, JAR, ICE и других архивов. Приложение проверяет архивы не только по расширению, но и по формату. При проверке архивов приложение выполняет рекурсивную распаковку. Это позволяет обнаруживать угрозы внутри многоуровневых архивов (архив внутри архива).
Контроль запуска программ позволяет контролировать запуск исполняемых файлов.
KICS for Linux Nodes
Мера реализуется в части антивирусной проверки архивных и исполняемых файлов с помощью компонентов «Защита от файловых угроз», «Анализ поведения», задачи «Поиск вредоносного ПО», «Проверка важных областей», «Проверка съемных дисков», «Проверка контейнеров»» на предмет наличия вирусов и других программ, представляющих угрозу.
АВЗ.4 Обновление базы данных признаков вредоносных компьютерных программ
KICS for Nodes
Мера реализуется в части получения обновлений собственных баз и программных модулей KICS for Nodes от серверов АО «Лаборатория Касперского», серверов Kaspersky Security Center или через утилиту Kaspersky Update Utility.
KICS for Linux Nodes
Мера реализуется в части получения обновлений собственных баз и программных модулей KICS for Nodes от серверов АО «Лаборатория Касперского», серверов Kaspersky Security Center или через утилиту Kaspersky Update Utility.
АВЗ.5 Использование средств антивирусной защиты различных производителей
KICS for Nodes
Мера реализуется в соответствии с описанием АВЗ.1 при установке совместно с антивирусным программным обеспечением стороннего производителя.
KICS for Linux Nodes
Мера реализуется в соответствии с описанием АВЗ.1 при установке совместно с антивирусным программным обеспечением стороннего производителя.
Меры предотвращения вторжений (компьютерных атак)
СОВ.0 Разработка политики предотвращения вторжений (компьютерных атак)
Для реализации данной меры разрабатываются внутренние нормативные документы.
СОВ.1 Обнаружение и предотвращение компьютерных атак
KICS for Nodes
Мера реализуется в части проверки входящего сетевого трафика на узле на предмет действий, характерных для сетевых атак, с помощью задачи «Защита от сетевых угроз».
KICS for Linux Nodes
Мера реализуется в части проверки входящего сетевого трафика на узле на предмет действий, характерных для сетевых атак, с помощью задачи «Защита от сетевых угроз».
Мера реализуется в части проверки входящего сетевого трафика, передаваемого по протоколам HTTP, HTTPS и FTP, веб-сайтов и IP-адресов с целью предотвращения загрузки вредоносных файлов из Интернета, а также блокирования доступа к фишинговым, рекламным и прочим опасным веб-сайтам с помощью компонента «Защита от веб-угроз».
KICS for Networks
Мера реализуется в части обнаружения вторжений с использованием встроенных и пользовательских правил обнаружения вторжений.
Также применяются следующие дополнительные методы для обнаружения вторжений:
- обнаружения признаков подмены адресов в ARP-пакетах (ARP-спуфинг);
- обнаружения аномалий в протоколе TCP;
- обнаружения аномалий в протоколе IP;
- Обнаружение атак подбора и сканирования.
СОВ.2 Обновление базы разрешающих правил
KICS for Nodes
Мера реализуется в части получения обновлений собственных баз и программных модулей KICS for Nodes от серверов АО «Лаборатория Касперского», серверов Kaspersky Security Center или через утилиту Kaspersky Update Utility.
KICS for Linux Nodes
Мера реализуется в части получения обновлений собственных баз и программных модулей KICS for Nodes от серверов АО «Лаборатория Касперского», серверов Kaspersky Security Center или через утилиту Kaspersky Update Utility.
KICS for Networks
Мера реализуется в части получения обновлений собственных баз и программных модулей KICS for Nodes от серверов АО «Лаборатория Касперского», серверов Kaspersky Security Center или через утилиту Kaspersky Update Utility.
Kaspersky Security Center
Мера реализуется в части:
- централизованного автоматизированного обновления баз и модулей программного обеспечения АО «Лаборатория Касперского»;
- централизованного автоматизированного поиска обновлений программ сторонних производителей; при этом любые сторонние обновления программного обеспечения, которые вы устанавливаете с помощью Системного администрирования, автоматически проверяются на наличие вредоносных программ с помощью технологий АО «Лаборатория Касперского». Эти технологии используются для автоматической проверки файлов и включают антивирусную проверку, статический анализ, динамический анализ, поведенческий анализ "песочницы" и машинное обучение
Меры обеспечения целостности
ОЦЛ.0 Разработка политики обеспечения целостности
Для реализации данной меры разрабатываются внутренние нормативные документы.
ОЦЛ.1 Контроль целостности программного обеспечения
Требование реализуется встроенными механизмами обеспечения зашиты информации операционных систем, прикладного программного обеспечения, программируемых логических контроллеров, активного сетевого оборудования и т.п совместно с средствами защиты информации.
KICS for Nodes
Мера реализуется в части:
- отслеживания и при необходимости блокирования действий, выполненных с заданной областью, где располагаются файлы или папки, и с указанными ветвями и разделами реестра с помощью задачи «Контроль целостности системы»;
- получения данных и проверки целостности проектов программируемых логических контроллеров с помощью задачи «Защита промышленной сети».
KICS for Linux Nodes
Мера реализуется в части контроля целостности операционной системы защищаемого устройства в режиме реального времени и по требованию с помощью компонента «Контроль целостности системы» и задачи «Проверка целостности системы».
ОЦЛ.2 Контроль целостности информации
KICS for Nodes
Мера реализуется в части отслеживания и при необходимости блокирования действий, выполненных с заданными файлами или папками с помощью задачи «Контроль целостности системы».
KICS for Linux Nodes
Мера реализуется в части контроля целостности операционной системы защищаемого устройства в режиме реального времени и по требованию с помощью компонента «Контроль целостности системы» и задачи «Проверка целостности системы».
ОЦЛ.3 Ограничения по вводу информации в автоматизированную систему
Требование реализуется встроенными механизмами обеспечения зашиты информации операционных систем, прикладного программного обеспечения, программируемых логических контроллеров, активного сетевого оборудования и т.п совместно с средствами защиты информации, такими как межсетевые экраны.
ОЦЛ.4 Контроль данных, вводимых в автоматизированную систему
KICS for Networks
Мера реализуется в части:
- контроля параметров технологического процесса (осуществляется контроль отслеживания технологического процесса, отслеживание параметров технологического процесса и системных команд, передаваемых в трафике промышленной сети);
- выявления системных команд в сетевом трафике.
ОЦЛ.5 Контроль ошибочных действий пользователей по вводу и (или) передаче информации и предупреждение пользователей об ошибочных действиях
KICS for Networks
Мера реализуется в части:
- контроля параметров технологического процесса (осуществляется контроль отслеживания технологического процесса, отслеживание параметров технологического процесса и системных команд, передаваемых в трафике промышленной сети);
- выявления системных команд в сетевом трафике.
ОЦЛ.6 Обезличивание и (или) деидентификация информации
Требование реализуется встроенными механизмами обеспечения зашиты информации операционных систем, прикладного программного обеспечения, программируемых логических контроллеров, активного сетевого оборудования и т.п
Меры обеспечения доступности
ОДТ.0 Разработка политики обеспечения доступности
Для реализации данной меры разрабатываются внутренние нормативные документы.
ОДТ.1 Использование отказоустойчивых технических средств
Для реализации данной меры разрабатываются внутренние нормативные документы, где проектируется отказоустойчивая архитектура. Настраивается резервирование каналов связи, внедряется резервирование технических средств и создаются отказоустойчивые конфигурации.
ОДТ.2 Резервирование средств и систем
Для реализации данной меры разрабатываются внутренние нормативные документы, где проектируется отказоустойчивая архитектура. Настраивается резервирование каналов связи, внедряется резервирование технических средств и создаются отказоустойчивые конфигурации.
ОДТ.3 Контроль безотказного функционирования средств и систем
KICS for Nodes
Мера реализуется в части защиты от вредоносных действий с помощью задач «Постоянная защита файлов» и «Проверка по требованию».
KICS for Linux Nodes
Мера реализуется в части защиты от вредоносных действий с помощью задач «Защита от файловых угроз», «Поиск вредоносного ПО», «Проверка важных областей», «Проверка съемных дисков», «Проверка контейнеров».
KICS for Networks
Мера реализуется в части непрерывного пассивного мониторинга состояния и конфигураций сетевых и промышленных устройств. Обнаруживает в трафике системные команды, переданные или полученные устройствами, которые участвуют в автоматизации технологического процесса. Оповещает об обнаруженных неразрешенных системных командах и ситуациях, которые могут быть признаками нарушения безопасности промышленной сети.
Kaspersky Security Center
Мера реализуется с помощью утилиты «Удаленная диагностика клиентских устройств», позволяющей выполнять следующие функции:
- включения и выключения трассировки, изменения уровня трассировки, загрузки файла трассировки;
- загрузки системной информации и параметров программы;
- загрузки журналов событий;
- создание файла дампа для программы;
- запуска диагностики и загрузки результатов диагностики;
- запуска и остановки программ.
ОДТ.4 Резервное копирование информации
Мера реализуется разработкой организационных мер, описанных в положениях руководящих документов, а также использованием средств резервного копирования.
ОДТ.5 Обеспечение возможности восстановления информации
Мера реализуется разработкой организационных мер, описанных в положениях руководящих документов, а также использованием средств резервного копирования.
ОДТ.6 Обеспечение возможности восстановления программного обеспечения при нештатных ситуациях
Мера реализуется утверждёнными организационно-распорядительными документами, которые предписывают регулярное резервное копирование файлов конфигурации программного обеспечения, хранение их копий и выполнение восстановительных работ при возникновении нештатных ситуаций.
ОДТ.7 Кластеризация автоматизированной системы
Мера реализуется на базе специализированной платформы виртуализации, кластерных ОС или отказоустойчивое оборудование.
ОДТ.8 Кластеризация автоматизированной
Для реализации требования организуется непрерывный мониторинг систем дежурным персоналом с применением системы мониторинга, а также заключаются соглашения об уровне обслуживания и договоры на предоставление каналов передачи данных.
KICS for Networks
Мера реализуется в части:
- мониторинга безопасности в онлайн-режиме в разделе «Мониторинг» через веб-интерфейс KICS for Networks;
- мониторинга событий безопасности и инцидентов в разделе «События» через веб-интерфейс KICS for Networks.
Меры защиты технических средств и систем
ЗТС.0 Разработка политики защиты технических средств и систем
Для реализации данной меры разрабатываются внутренние нормативные документы.
ЗТС.1 Защита информации от утечки по техническим каналам
Для реализации данной меры организационные и технические меры защиты информации, такими как технические средства защиты от утечки по техническим каналам.
ЗТС.2 Организации контролируемой зоны
Для реализации данной меры используются физический меры защиты, такие как организация пропускного и внутриобъектового режима (системы контроля и управления доступом).
ЗТС.3 Управление физическим доступом
Для реализации данной меры используются физический меры защиты, такие как организация пропускного и внутриобъектового режима (системы контроля и управления доступом).
ЗТС.4 Размещение устройств вывода (отображения) информации, исключающее ее несанкционированный просмотр
Для реализации данной меры используются организационные меры, описанные в положениях внутренних руководящих документах.
ЗТС.5 Защита от внешних воздействий
Для реализации данной меры используются инженерно-технические средства охраны и системы бесперебойного питания.
ЗТС.6 Маркирование аппаратных компонентов системы относительно разрешенной к обработке информации
Для реализации данной меры используются организационные меры.
Меры управления конфигурацией АСУ ТП
УКФ.0 Разработка политики управления конфигурацией
Для реализации данной меры разрабатываются внутренние нормативные документы.
УКФ.1 Идентификация объектов управления конфигурацией
KICS for Nodes
Мера реализуется в части возможности создания и поддержки строгого реестра программного обеспечения, что и является фундаментом для конфигурационного управления при помощи задачи «Контроль запуска программ».
KICS for Linux Nodes
Мера реализуется в части возможности создания и поддержки строгого реестра программного обеспечения, что и является фундаментом для конфигурационного управления при помощи задачи «Контроль приложений».
KICS for Networks
Мера реализуется в части контроля установки неразрешенных приложений (не входящих в эталонную конфигурацию) в ходе выполнения задачи контроля конфигурации устройств периодически и по запросу пользователя.
Kaspersky Security Center
Мера реализуется в части
Мера реализуется в части возможности просмотра реестра приложений, установленных на устройстве, а также просмотр состояние и статус устройств.
УКФ.2 Управление изменениями конфигурации
KICS for Nodes
Мера реализуется в части:
- возможности автоматизированного формирования перечня программ и исполняемых файлов с помощью задачи «Формирование правил контроля запуска программ» и сохранения данного перечня в XML-файл для дальнейшего анализа изменений;
- возможности автоматизированного формирования перечня подключенных устройств с помощью задачи «Формирование правил контроля устройств» и сохранения данного перечня в XML-файл для дальнейшего анализа изменений.
KICS for Linux Nodes
Мера реализуется в части возможности автоматизированного формирования перечня программ и исполняемых файлов с помощью задачи «Инвентаризация».
УКФ.3 Установка (инсталляция) только разрешенного к использованию программного обеспечения
KICS for Nodes
Мера реализуется в части запрета запуска исполняемых установочных файлов и скриптов с помощью задачи «Контроль запуска программ».
KICS for Linux Nodes
Мера реализуется в части запрета запуска исполняемых установочных файлов и скриптов с помощью задачи «Контроль приложений»
KICS for Networks
Мера реализуется в части обнаружения установки неразрешенных приложений (не входящих в эталонную конфигурацию) в ходе выполнения задачи контроля конфигурации устройств периодически и по запросу пользователя.
Kaspersky Security Center
Мера реализуется в части:
- возможности просмотра реестра приложений, установленных на устройстве;
- возможности удаленной деинсталляции неразрешенного приложения с помощью задачи «Удаленная деинсталляция приложения».
УКФ.4 Контроль действий по внесению изменений в конфигурацию АСУ ТП
KICS for Nodes
Мера реализуется в части контроля целостности проектов ПЛК с помощью задачи «Защита промышленной сети».
KICS for Networks
Мера реализуется в части:
- обнаружения и контроля изменений сведений об устройствах - KICS for Networks обновляет сведения об известных устройствах на основе полученных данных из трафика или от KEA и KICS for Linux Nodes; при выявлении изменений в сведениях об устройствах формируются события безопасности;
- Контроль чтения и записи проектов ПЛК в сетевом трафике и сравнения этой информации с ранее полученной информацией о проектах ПЛК;
- возможности выполнения задачи контроля конфигурации устройств периодически и по запросу пользователя и дальнейшего сравнения конфигурации устройства с эталонной; при выявлении отклонений конфигурации устройств от эталонной формируются события безопасности.
Меры реагирования на компьютерные инциденты
ИНЦ.1 Разработка политики реагирования на компьютерные инциденты
Для реализации данной меры разрабатываются внутренние нормативные документы.
ИНЦ.1 Выявление компьютерных инцидентов
KICS for Nodes
Мера реализуется в части:
- обнаружения вредоносного кода с помощью задач «Постоянная защита файлов» и «Проверка по требованию».
- обнаружения действий, характерных для сетевых атак, с помощью задачи «Защита от сетевых угроз»;
- обнаружения попыток подключения защищаемого устройства к Wi-Fi и обнаружения попыток подключения неразрешенных устройств с помощью задачи «Контроль устройств»;
- обнаружения вредоносного шифрования сетевых файловых ресурсов защищаемого устройства со стороны удаленных устройств с помощью технологии «Защита от шифрования»;
- обнаружения попыток запуска неразрешенных программ с помощью задачи «Контроль запуска программ»;
- обнаружения соединений, неразрешенных в брандмауэре Windows с помощью задачи «Сетевой экран»;
- обнаружения попыток запуска вредоносных скриптов, созданных по технологиям Microsoft Windows (Active Scripting), например скриптов VBScript или JScript, с помощью задачи «AMSI-защита»;
- обнаружения неразрешенных действий с заданными ветвями и разделами реестра Windows и обнаружения нарушения целостности заданных файлов и папок с помощью задачи «Контроль целостности системы»;
- обнаружения признаков нетипичного поведения в системе на основе анализа журналов ОС Windows с помощью задачи «Анализ журналов»;
- обнаружения попыток использования эксплойтов с помощью задачи «Защита от эксплойтов»;
- обнаружения нарушений целостности проектов ПЛК с помощью задачи «Защита промышленной сети».
KICS for Nodes Portable
Мера реализуется в части обнаружения вредоносного кода с помощью проверки на вирусы и другие программы, представляющие угрозу.
KICS for Linux Nodes
Мера реализуется в части:
- обнаружения вредоносного кода с помощью задач «Защита от файловых угроз», «Поиск вредоносного ПО», «Проверка важных областей», «Проверка съемных дисков», «Проверка контейнеров» и «Анализ поведения»;
- обнаружения действий, характерных для сетевых атак, с помощью задачи «Защита от сетевых угроз»;
- обнаружения вредоносного шифрования сетевых файловых ресурсов защищаемого устройства со стороны удаленных устройств с помощью технологии «Защита от удаленного вредоносного шифрования»;
- обнаружения попыток запуска неразрешенных программ с помощью задачи «Контроль приложений»;
- обнаружения попыток подключения неразрешенных устройств с помощью задачи «Контроль устройств»;
- обнаружения соединений, неразрешенных в брандмауэре Windows с помощью задачи «Управление сетевым экраном»;
- обнаружения нарушения целостности заданных файлов и директорий с помощью задачи «Контроль целостности системы»;
- обнаружения попыток доступа к фишинговым, рекламным и прочим опасным веб-сайтам и попыток загрузки вредоносных файлов с помощью задачи «Защита от веб угроз»;
- обнаружения попыток доступа к неразрешенным веб-ресурсам с помощью «Веб-контроль».
KICS for Linux Nodes Portable
Мера реализуется в части обнаружения вредоносного кода с помощью проверки на вирусы и другие программы, представляющие угрозу.
KICS for Networks
Мера реализуется в части обнаружения и регистрации событий по следующим технологиям:
- Контроль технологического процесса (DPI).
По этой технологии регистрируются события, связанные с нарушениями технологического процесса (например, событие при превышении заданного значения температуры).
- Контроль целостности сети (NIC).
По этой технологии регистрируются события, связанные с целостностью промышленной сети или с безопасностью взаимодействий (например, событие при обнаружении взаимодействия устройств в промышленной сети по новому для этих устройств протоколу).
- Обнаружение вторжений (IDS).
По этой технологии регистрируются события, связанные с обнаружением в трафике аномалий, которые являются признаками атак (например, событие при обнаружении признаков ARP-спуфинга).
- Контроль системных команд (CC).
По этой технологии регистрируются события, связанные с обнаружением в трафике системных команд для устройств (например, событие при обнаружении неразрешенной системной команды).
- Внешние системы (EXT).
К этой технологии относятся инциденты, а также события, которые поступают в KICS for Networks от сторонних систем с использованием методов KICS for Networks API.
- Контроль активов (AM).
По этой технологии регистрируются события, связанные с обнаружением информации об устройствах в трафике или в полученных данных от EPP-приложений (например, событие при обнаружении нового IP-адреса у устройства).
- Защита конечных устройств (EPP).
По этой технологии регистрируются события об угрозах, обнаруженных приложениями "Лаборатории Касперского", которые выполняют функции защиты рабочих станций и серверов (например, событие при обнаружении вредоносной программы).
ИНЦ.2 Информирование о компьютерных инцидентах
KICS for Nodes
Мера реализуется в части регистрации событий безопасности, выявленных различными модулями KICS for Nodes, в журнале безопасности в локальной консоли.
KICS for Linux Nodes
Мера реализуется в части возможности просмотра информации о событиях, возникающих в работе приложения, в следующие журналы:
- Журнал событий приложения. По умолчанию приложение сохраняет информацию о событиях в базе данных /var/opt/kaspersky/kics/private/storage/events.db. Вы можете настраивать параметры журнала событий приложения в командной строке.
- Журнал операционной системы (syslog). По умолчанию журнал операционной системы не используется. Вы можете включить запись событий в этот журнал.
Информацию о событиях приложения можно получать следующими способами:
- В Консоли администрирования и в Web Console.
- В командной строке.
- Если вы используете графический пользовательский интерфейс KICS for Linux Nodes – во всплывающих окнах приложения.
KICS for Nodes Portable
Мера реализуется в части возможности просмотра общего отчета о проверке узла.
KICS for Linux Nodes Portable
Мера реализуется в части возможности просмотра общего отчета о проверке узла.
KICS for Networks
Мера реализуется в части регистрации событий безопасности, выявленных различными модулями KICS for Networks, в разделе «События» в веб-интерфейсе, а также отправка уведомлений о событиях безопасности по электронной почте, SIEM и API.
Kaspersky Security Center
Мера реализуется в части отправки информации о событиях безопасности по электронной почте и SMS, а также SIEM.
ИНЦ.3 Анализ компьютерных инцидентов
KICS for Nodes
Мера реализуется в части предоставления детальной информации о событиях безопасности в журнале безопасности в локальной консоли.
KICS for Linux Nodes
Мера реализуется в части предоставления детальной информации о событиях безопасности в журнале безопасности.
KICS for Networks
Мера реализуется в части:
- возможности выгрузки pcap-файла с записью трафика по событию;
- предоставления информации о событии безопасности в разделе «События»;
- предоставление графа событий по EDR-инциденту.
Kaspersky Security Center
Мера реализуется в части предоставления информации о событиях безопасности на защищаемом устройстве, а также предоставления информации по выборке событий, полученных от заданного приложения с заданного набора устройств за установленный интервал времени.
ИНЦ.4 Устранение последствий компьютерных инцидентов
KICS for Nodes
Мера реализуется в части:
- лечения (способ обработки зараженных объектов, в результате применения которого происходит полное или частичное восстановление данных) или удаления зараженных файлов с помощью задач «Постоянная защита файлов» и «Проверка по требованию»;
- помещения на карантин возможно зараженных файлов;
- блокирования запуска зараженных и возможно зараженных файлов с помощью задачи «Постоянная защита файлов»;
- запрета запуска неразрешенных программ и исполняемых файлов с помощью задачи «Контроль запуска программ»;
- запрет подключения неразрешенных устройств с помощью задачи «Контроль устройств»
- запрета неразрешенных сетевых соединений с помощью задачи «Управление сетевым экраном»;
- запрета неразрешенных файловых операций с заданными файлами и папками с помощью задачи и запрета неразрешенный операций с ветвями и разделами реестра с помощью задачи «Контроль целостности системы»;
- блокирования выполнения скриптов, созданных по технологиям Microsoft Windows (Active Scripting), например скриптов VBScript или JScript с помощью задачи «AMSI-защита»;
- защиты памяти процессов от использования эксплойтов с помощью задачи «Защита от эксплойтов»;
- блокирования подключений к неразрешенными Wi-Fi сетям с помощью задачи «Контроль устройств»;
- блокирования сетевых соединений при обнаружении сетевых атак с помощью задачи «Защита от сетевых угроз;
- блокирования удаленных узлов при обнаружении от них попыток шифрования файлов на общих сетевых ресурсах с помощью задачи «Защита от шифрования».
KICS for Linux Nodes
- Мера реализуется в части:
лечения (способ обработки зараженных объектов, в результате применения которого происходит полное или частичное восстановление данных) или удаления зараженных файлов с помощью задач «Защита от файловых угроз», «Поиск вредоносного ПО», «Проверка важных областей», «Проверка съемных дисков», «Проверка контейнеров»; - блокирования запуска зараженных и возможно зараженных файлов с помощью задачи «Защита от файловых угроз»;
- блокирования вредоносных приложений с помощью задачи «Анализ поведения»;
- запрета запуска неразрешенных программ и исполняемых файлов с помощью задачи
- «Контроль приложений»;
- запрет подключения неразрешенных устройств с помощью задачи «Контроль устройств»;
- запрета неразрешенных сетевых соединений с помощью задачи «Управление сетевым экраном»;
- запрета неразрешенных файловых операций с заданными файлами и папками с помощью задачи «Контроль целостности системы»;
- блокирования сетевых соединений при обнаружении сетевых атак с помощью задачи «Защита от сетевых угроз».
KICS for Nodes Portable
Мера реализуется в части возможности лечения и удаления зараженных и возможно зараженных файлов, выявленных в области сканирования.
KICS for Linux Nodes Portable
Мера реализуется в части возможности лечения и удаления зараженных и возможно зараженных файлов, выявленных в области сканирования.
KICS for Networks
Мера реализуется в части выполнения следующих действий по реагированию из интерфейса KICS for Networks:
- запрета запуска файлов;
- помещения файлов на карантин;
- сетевой изоляции устройства.
Kaspersky Security Center
Мера реализуется в части предоставления информации о событиях безопасности на защищаемом устройстве, а также предоставления информации по выборке событий, полученных от заданного приложения с заданного набора устройств за установленный интервал времени. Также создания политик и формирования задач, например, запуск задач в KICS for Nodes.
ИНЦ.5 Принятие мер по предотвращению повторного возникновения компьютерных инцидентов
Организационные меры, реализуемые путем выполнения положений внутренних руководящих документов.
ИНЦ.6 Хранение и защита информации о компьютерных инцидентах
KICS for Nodes
Мера реализуется в части предоставления возможности очистки журналов выполнения задач, системного аудита и безопасности только пользователям, имеющим права на управление KICS for Nodes.
KICS for Linux Nodes
Мера реализуется в части отсутствия функционала очистки журнала событий приложения KICS for Linux Nodes. Удаление и установка KICS for Linux Nodes производится пользователем с привилегиями администратора.
KICS for Networks
Мера реализуется в части отсутствия функционала очистки событий безопасности приложения KICS for Networks. Удаление и установка KICS for Networks, сброс до настроек по умолчанию производится пользователем с привилегиями администратора.
Kaspersky Security Center
Мера реализуется в части хранения событий безопасности, полученных от управляемых узлов, на сервере администрирования Kaspersky Security Center (или связанном с ним сервером СУБД). При этом права на удаление событий безопасности есть только у пользователей с ролями «Главный администратор» и «Администратор сервера администрирования».
Меры управления конфигурацией АСУ ТП
УКФ.0 Разработка политики управления конфигурацией
Для реализации данной меры разрабатываются внутренние нормативные документы.
УКФ.1 Идентификация объектов управления конфигурацией
KICS for Nodes
Мера реализуется в части задачи «Контроль устройств» и идентифицирует подключенные USB-устройства и сетевые интерфейсы
KICS for Linux Nodes
Мера реализуется в части задачи «Контроль устройств» путем добавления устройства в список доверенных устройств по его идентификатору.
KICS for Networks
Мера реализуется в части Мера реализуется в части отслеживания конфигураций устройств в ходе выполнения задачи контроля конфигурации устройств периодически и по запросу пользователя.
Kaspersky Security Center
Мера реализуется в части:
- уникальной идентификации всех подключенных устройств по имени;
- запрета изменения локальных настроек защиты на конечных устройствах через политики, а также управления защитой устройств через политики.
УКФ.2 Управление изменениями конфигурации
KICS for Nodes
Мера реализуется в части:
- возможности автоматизированного формирования перечня программ и исполняемых файлов с помощью задачи «Формирование правил контроля запуска программ» и сохранения данного перечня в XML-файл для дальнейшего анализа изменений;
- возможности автоматизированного формирования перечня подключенных устройств с помощью задачи «Формирование правил контроля устройств» и сохранения данного перечня в XML-файл для дальнейшего анализа изменений.
KICS for Linux Nodes
Мера реализуется в части возможности автоматизированного формирования перечня программ и исполняемых файлов с помощью задачи «Инвентаризация».
KICS for Networks
Мера реализуется в части сбора сведений о конфигурации устройств в АСУ ТП и формировании событий об их изменении следующими способами:
- контроль активов с формированием таблицы устройств по сведениям об устройствах из трафика, поступающего через точки мониторинга, а также по сведениям от узлов с установленным Kaspersky Endpoint Agent;
- импорта в KICS for Networks результатов сканирования портативным сканером KICS for Nodes Portable;
- контроль оборудования на промышленных устройствах;
- контроль оборудования на Windows- и Linux-устройствах;
- контроль пользователей на устройствах;
- контроль приложений и патчей на устройствах;
- проведение активных опросов устройств для получения наиболее точной и полной информации об устройствах и их конфигурациях с помощью методов активных опросов устройств как по протоколам прикладного уровня, так и по протоколам общего применения;
- карта сетевых взаимодействий по данным из трафика, поступающего через точки мониторинга, с возможностью просматривать сведения о взаимодействиях устройств в различные периоды времени;
- топологическая карта, на которой представлены устройства из таблицы устройств и соединения, добавленные по результатам активных опросов коммутаторов или вручную;
- мониторинг сетевых сеансов с формированием таблицы сетевых сеансов.
Kaspersky Security Center
Мера реализуется в части:
- Примененная к устройству политика блокирует возможность изменения соответствующих локальных настроек на конечной точке;
- обнаружения активных узлов в сети;
- регистрации сведений об устройствах, включая реестр программ и оборудования;
- регистрации сведений о программах и патчах, установленных на устройствах.
УКФ.3 Установка (инсталляция) только разрешенного к использованию программного обеспечения
KICS for Nodes
Мера реализуется в части запрета запуска исполняемых установочных файлов и скриптов с помощью задачи «Контроль запуска программ». Проверяет попытки пользователей запускать различные приложения и разрешает или запрещает запуск этих приложений.
KICS for Linux Nodes
Мера реализуется в части запрета запуска исполняемых установочных файлов и скриптов с помощью задачи «Контроль приложений».
KICS for Networks
Мера реализуется в части Мера реализуется в части обнаружения установки неразрешенных приложений (не входящих в эталонную конфигурацию) в ходе выполнения задачи контроля конфигурации устройств периодически и по запросу пользователя.
Kaspersky Security Center
Мера реализуется в части:
- возможности просмотра реестра приложений, установленных на устройстве;
- возможности удаленного удаления неразрешенного приложения с помощью задачи «Удаленная деинсталляция приложения»;
- экспорта с управляемого устройства параметров Контроля приложений, настроенных правил и созданных категорий приложений и импорта на управляемое устройство параметров Контроля приложений, настроенных правил и созданных категорий приложений.
УКФ.4 Контроль действий по внесению изменений
KICS for Nodes
Мера реализуется в части контроля целостности проектов ПЛК с помощью задачи «Защита промышленной сети».
KICS for Networks
Мера реализуется в части:
- обнаружения попыток чтения и записи проектов ПЛК в сетевом трафике и сравнения этой информации с ранее полученной информацией о проектах ПЛК;
- возможности выполнения задачи контроля конфигурации устройств периодически и по запросу пользователя и дальнейшего сравнения конфигурации устройства с эталонной; при выявлении отклонений конфигурации устройств от эталонной формируются события безопасности.
Kaspersky Security Center
Мера реализуется в части запрета изменения локальных настроек защиты на конечных устройствах через политики.
Меры управления обновлениями программного обеспечения
ОПО.0 Разработка политики управления обновлениями программного обеспечения
Для реализации данной меры разрабатываются внутренние нормативные документы.
ОПО.1 Поиск, получение обновлений программного обеспечения от доверенного источника
KICS for Nodes
Мера реализуется в части получения обновлений собственных баз и программных модулей KICS for Nodes от серверов АО «Лаборатория Касперского», серверов Kaspersky Security Center или через утилиту Kaspersky Update Utility.
KICS for Nodes Portable
Мера реализуется в части обновления собственных антивирусных баз.
KICS for Linux Nodes
Мера реализуется в части получения обновлений собственных баз и программных модулей KICS for Nodes от серверов АО «Лаборатория Касперского», серверов Kaspersky Security Center или через утилиту Kaspersky Update Utility.
KICS for Linux Nodes Portable
Мера реализуется в части получения обновлений собственных баз и программных модулей KICS for Nodes от серверов АО «Лаборатория Касперского», серверов Kaspersky Security Center или через утилиту Kaspersky Update Utility.
KICS for Networks
Мера реализуется в части получения обновлений собственных баз и программных модулей KICS for Nodes от серверов АО «Лаборатория Касперского», серверов Kaspersky Security Center или через утилиту Kaspersky Update Utility.
Kaspersky Security Center
Мера реализуется в части централизованного автоматизированного обновления баз и модулей программного обеспечения АО «Лаборатория Касперского».
ОПО.2 Контроль целостности обновлений программного обеспечения
Для реализации данной меры разрабатываются внутренние нормативные документы.
ОПО.3 Тестирование обновлений программного обеспечения
Для реализации данной меры разрабатываются внутренние нормативные документы.
ОПО.4 Установка обновлений программного обеспечения
KICS for Nodes
Мера реализуется в части обновления собственных баз и программных модулей KICS for Nodes.
KICS for Linux Nodes
Мера реализуется в части обновления собственных баз и программных модулей KICS for Linux Nodes.
KICS for Networks
Мера реализуется в части обновления собственных баз и программных модулей.
Kaspersky Security Center
Мера реализуется в части централизованного автоматизированного обновления баз и модулей программного обеспечения АО «Лаборатория Касперского».
Меры планирования мероприятий по обеспечению безопасности
ПЛН.0 Разработка политики планирования мероприятий по обеспечению защиты информации
Для реализации данной меры разрабатываются внутренние нормативные документы.
ПЛН.1 Разработка, утверждение и актуализация плана мероприятий по обеспечению защиты информации
Для реализации данной меры разрабатываются внутренние нормативные документы. План должен содержать перечень конкретных мер защиты (ссылки на ЗИС, ИПО, ДНС и др.) с указанием:
- Конкретных действий (внедрить, настроить, обучить).
- Сроков выполнения (этапы, дата окончания).
- Ответственных исполнителей (должности/подразделения).
- Необходимых ресурсов (бюджет, оборудование).
ПЛН.2 Контроль выполнения мероприятий по обеспечению защиты информации
Для реализации данной меры разрабатываются внутренние нормативные документы, а также:
- Рекомендуется выделить ответственную роль (отдел ИБ, ответственный за ИБ) для контроля обеспечения защиты информации.
- Рекомендуется вести «Журнал контроля выполнения Плана мероприятий по обеспечению защиты информации» с фиксацией статусов (не начато, в работе, выполнено, просрочено).
- Рекомендуется проводить анализ результатов контроля руководством. Отклонения должны вести к корректирующим действиям (перенос сроков, перераспределение ресурсов).
Меры обеспечения действий в нештатных ситуациях
ДНС.0 Разработка политики обеспечения действий в нештатных ситуациях
Для реализации данной меры разрабатываются внутренние нормативные документы.
ДНС.1 Разработка плана действий в нештатных ситуациях
Для реализации данной меры используются организационные меры и разрабатываются положения внутренних нормативных документов.
ДНС.2 Обучение и отработка действий персонала в нештатных ситуациях
Для реализации данной меры используются организационные меры и разрабатываются положения внутренних нормативных документов.
ДНС.3 Создание альтернативных мест хранения и обработки информации на случай возникновения нештатных ситуаций
Для реализации данной меры используются организационные меры и разрабатываются положения внутренних нормативных документов, а также использования систем хранения.
ДНС.4 Резервирование программного обеспечения, технических средств, каналов связи на случай возникновения нештатных ситуаций
Для реализации данной меры используются организационные меры и разрабатываются положения внутренних нормативных документов, а также внедряются системы резервирования, кластеризация серверов, RAID-массивы.
ДНС.5 Обеспечение возможности восстановления АСУ ТП в случае возникновения нештатных ситуаций
Для реализации данной меры используются организационные меры и разрабатываются положения внутренних нормативных документов, а также использования систем резервирования. Помимо прочего, рекомендуется:
- Разработать «План восстановления АСУ ТП».
- Определить приоритетность восстановления компонентов.
- Создать и регулярно обновлять «золотые образы» рабочих станций и серверов, конфигурации ПЛК.
ДНС.6 Анализ возникших нештатных ситуаций и принятие мер по недопущению их повторного возникновения
Для реализации данной меры используются организационные меры и разрабатываются положения внутренних нормативных документов, а также рекомендуется:
- Ввести обязательное составление «Акта расследования нештатной ситуации».
- В Акте фиксировать: причины, ущерб, принятые меры, корректирующие действия.
- Назначить ответственных за выполнение корректирующих действий и сроки.
- Регулярно проводить анализ эффективности всех мер ДНС.
Меры информирования и обучения персонала
ИПО.0 Разработка политики информирования и обучения персонала
Для реализации данной меры разрабатываются внутренние нормативные документы.
ИПО.1 Информирование персонала об угрозах безопасности информации и о правилах безопасной работы
Для реализации данной меры разрабатываются внутренние нормативные документы, а также используются платформы для повышения осведомленности персонала, например, Kaspersky Automated Security Awareness Platform.
ИПО.2 Обучение персонала правилам безопасной работы
Для реализации данной меры рекомендуется:
- Разработать программы обучения для разных категорий персонала, либо использовать решения по повышению осведомленности персонала, например, Kaspersky Automated Security Awareness Platform.
- Создать «Руководство по безопасной работе» с практическими инструкциями.
- Организовать обучение: силами внутренних специалистов или привлекая подрядную организацию (аккредитованную в области ИБ), либо использовать Kaspersky Automated Security Awareness Platform.
ИПО.3 Проведение практических занятий с персоналом по правилам безопасной работы
Для реализации данной меры рекомендуется:
- Проводить тренинги по реагированию на инциденты (обнаружение фишингового письма, действия при утечке).
- Организовывать учения с разбором различных сценариев кибератак.
- Привлекать подрядные организации для проведения тестовые тренировки для закрепления полученных навыков.
ИПО.4 Контроль осведомленности персонала об угрозах безопасности информации и о правилах безопасной работы
Для реализации данной меры рекомендуется:
- Проводить регулярное тестирование знаний (анкетирование, опросы, тесты).
- Анализировать статистику инцидентов ИБ, связанных с человеческим фактором.
- Привлекать подрядные организации для проведения независимого аудита осведомлённости (например, через тестовые фишинговые рассылки).